개인팀 -> DevLib 합류.
합류 이전
나는 현 프로젝트 말고도 다른 프로젝트를 기획 중에 있었다.
하지만 두 프로젝트를 완전히 다른 주제로 병행하기엔 무리가 있다 생각이 들었고,
팀에 합류하기 전 에브리타임을 모방한 커뮤니티를 구현하는 중에 만들었던 AI 채팅검열 시스템을 가지고 와 개발자에게 간단하게 무료로 제공해주는 API 서비스를 구현하고자 했다.
하지만..
합류 이후
DevLib 팀 쪽에서 부족한 인원을 보완하기 위해 나를 데려오고자 했고 후에 내 기존 아이디어인 AI 채팅검열 시스템과 기존 DevLib팀의 아이디어인 API를 판매할 수 있도록 지원하는 마켓플레이스를 합쳐 AI 채팅 검열 시스템을 이용한 커뮤니티 + API 판매 지원 마켓플레이스를 만들기로 했다.
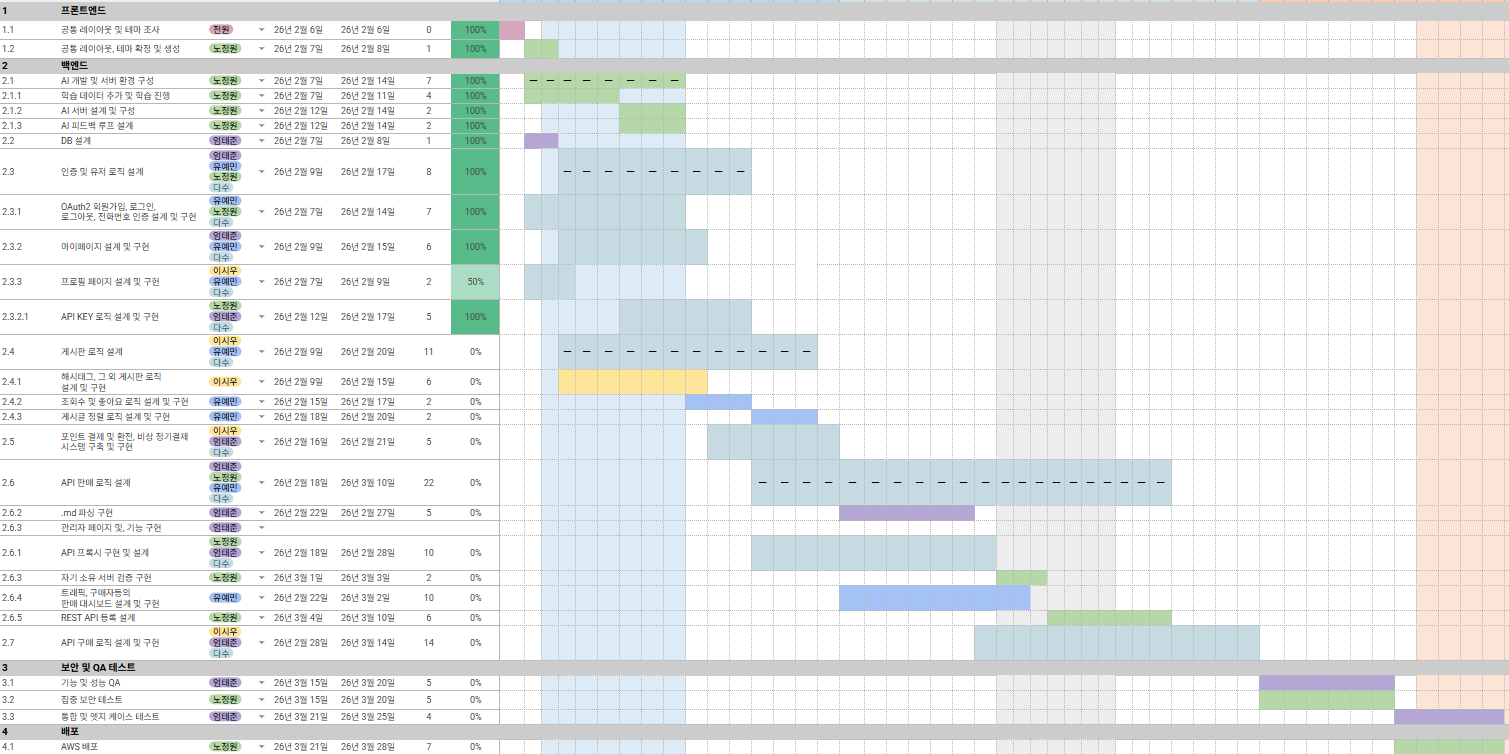
내가 팀장 직분을 맡게 되어 간트차트와 계획을 구상했고, 모든 기술적 요소와 일정들을 계획했다.
계획
초기엔 API 호스팅까지 모두 지원하는 플랫폼을 만들고자 했다.
정리하자면 AI 채팅 검열 시스템을 이용한 커뮤니티 + API 판매 지원 마켓플레이스 + API 서버 호스팅 서비스였다.
많은 기술적 요소를 녹여내 계획을 구상했지만 여기선 호스팅 부분만 서술하도록 하겠다.
아직 내 소중한 서버 컴퓨터가 오지 않아서
마음 같아선 온프레미스 인프라를 구축하고 싶었지만,
비용 문제, 현실적인 문제와 맞닥뜨려 AWS의 IaaS(Infrastructure as a Service) 서버를 이용해 서브넷을 나누고 API 호스팅까지 제공하는 서비스를 만들고자 했다.
Infrastructure as a Service란, 공동책임모델에서 PaaS, SaaS보다 많은 책임을 사용자가 부담하는 서비스이다. OSI 7계층 중 물리계층을 제외한 모든 부분에 사용자의 책임이 있다.
우리는 AWS를 쓰기 때문에 제공된 VPC 안 Private 서브넷에 여러 인스턴스를 구성해 호스팅을 제공하고자 했다. 하지만 우리가 온프레미스 인프라를 직접 구축하는 것이 아닌 이상 이용자가 모든 것을 컨트롤하도록 자유도를 주기엔 많은 현실적인 제약이 있었다. 그렇기에 간단히 가상화 도커 컨테이너를 사용하여 호스팅할 수 있도록 지원하는 서비스를 구축하고자 했다.
일반 도커 컨테이너는 호스트 OS의 커널을 공유한다. 또한 모든 컨테이너가 호스트의 네트워크 스택을 공유한다. 그렇기에 인스턴스에 여러개의 컨테이너가 있을때 보안적으로 매우 취약하고 호스트와 타 컨테이너에 연쇄적으로 이슈가 발생해 컨테이너끼리 또한 호스트와 완전히 분리되었다고 보기 힘들다.
2017년 말에 나온 **카타 컨테이너(Kata container)**가 이 문제를 해결할 수 있었다.
카타 컨테이너는 기존 VM의 무거운 사양과 컨테이너의 약한 보안성을 보완하고자 하는 목적에서 등장했다.
카타 컨테이너의 특징은 독립된 가상 고유 커널을 사용한다는 것이다. 그렇기에 도커와 달리 개별적으로 완전히 분리되어있어 하나의 컨테이너에서 이슈가 발생해도 호스트나 타 컨테이너에게 영향을 미치지 않는다.
이건 OS 단에서 뿐만이 아니라 네트워크 적으로도 각각 독립된 탭과 그와 연결된 브릿지를 통해
완전히 분리되어 있다.
그렇기에 카타 컨테이너를 선택했고, 서브넷당 인스턴스 약 200300개, 인스턴스당 1012개의 컨테이너를 띄어놓고자 했다.
호스팅 워크플로우
클라이언트가 호스트 요청과 도커 이미지를 전달하면 Public 서브넷(웹 서버)를 통과해 Private 서브넷(웹 어플리케이션 서버) 측에서 도커 이미지를 전달해 Private 서브넷(호스팅 지원용)에서 받아 카타 컨테이너를 만들고 다시 Private 서브넷(웹 어플리케이션 서버) 측 에서 생성된 컨테이너 ID를 DB에 요청 사용자 식별 정보, API 서비스 식별 정보와 함께 저장한다.
또한 각각에 컨테이너에 팔코(Falco) pdig가 붙어있어 모든 작업의 로그를 감시하고 수집한다. 이를 카타 에이전트에게 전달하면 카타 에이전트는 vsock를 통해 전달하면 엔드포인트 단에서 대기하고 있는 팔코 프로세스가 이를 해석해 WARNING 이상의 로그만 container.ID와 함께 AI 서버로 전송한다.
AI 서버는 컨테이너의 위험점수를 측정해 컨테이너를 즉시 차단하고 종료한 후 로깅하는 로직을 생각했다.
+이 기능은 구현하기 매우 복잡해 현 프로젝트에선 제외되었고, 나중에 개인 프로젝트로 다뤄볼 생각이다.
프론트엔드
프론트엔드는 템플릿만으로 직접 수정하며 구성하기에는 많은 시간적 한계가 있다고 느껴 프론트엔드 생성형 AI를 사용해 만들었다.
Vercel의 V0 에이전트는 프론트엔드 개발 어시스턴트로써 프론트엔드를 React 기반으로 생성한다.
전에 K-Tech 아이디어 챌린지에 참여했을 당시에도 V0을 이용해 프론트엔드를 간편하게 생성하였었다.
AI를 활용해 기본적인 템플릿을 생성하였고 이를 페이지에 따라 다르게 변형시키고 만들어 프론트엔드를 구성했다.
요약
Get API 프로젝트의 주제와 상세한 기술적 스택과 계획을 구상하였고 프론트엔드를 완성하였다.
앞으로 프로젝트와 관련된 글들은 펑션별로 서술하겠다.