PKI
인터넷이 보급되던 초기, 데이터 통신에서 가장 큰 고민은 어떻게 하면 서로를 믿고 안전하게 정보를 주고받을 수 있는가였다. 당시에는 통신 주체들이 서로 같은 암호 키를 공유하는 대칭키 암호화 방식을 주로 고려했다. 하지만 이 방식은 치명적인 한계가 있었다. 수만 명의 사용자가 서로 통신하기 위해서는 각자 수많은 키를 관리해야 했고, 무엇보다 그 키를 상대방에게 전달하는 과정에서 해커에게 탈취될 위험이 매우 컸기 때문이다. 즉, "열쇠를 안전하게 전달할 방법이 없다면 암호화가 무슨 소용인가?"라는 근본적인 모순에 부딪힌 것이다.
이러한 키 분배의 난제와 상대방 신원 확인의 불확실성을 해결하기 위해 등장한 혁신적인 체계가 바로 PKI이다.
**PKI(Public Key Infrastructure)**란, 디지털 인증서와 비대칭키 암호화를 사용하여 디지털 정보의 기밀성, 무결성, 인증, 부인 방지를 보장하는 보안 인프라이다.
비대칭키 암호화란, 간단하게 암호화와 복호화에 쓰이는 키가 다른 암호화 알고리즘이다.
자세한 건 이전 글 참고
구조
PKI는 크게 등록자와 이용자, CA와 RA, VA로 이루어진다.
등록자(Subject)는 인증서를 발급받고자 하는 개인, 기업, 혹은 서버다. 쉽게 말해 "나를 믿어도 된다는 증명서를 받고 싶은 사람"이다.
이용자(Relying Party)는 그 인증서를 보고 상대방을 신뢰할지 판단하는 쪽이다. 예를 들어 우리가 HTTPS 사이트에 접속할 때, 브라우저가 이용자 역할을 한다.
CA(Certificate Authority, 인증 기관)는 PKI의 핵심이자 신뢰의 출발점이다. 등록자의 신원을 검증한 뒤 디지털 인증서를 발급하고, 자신의 개인키로 서명해 그 진위를 보증한다. 흔히 "공인인증기관"이라고 부르는 곳이 바로 CA다. DigiCert, Let's Encrypt 같은 기관이 대표적인 예다.
RA(Registration Authority, 등록 기관)는 CA의 업무 중 신원 확인 부분을 대행하는 기관이다. CA가 전 세계 모든 등록자를 직접 심사하기는 현실적으로 어렵기 때문에, RA가 일차적으로 등록자의 신원을 검증하고 CA에 인증서 발급을 요청한다. CA와 RA의 관계는 본점과 지점의 관계로 이해하면 쉽다. RA는 다양한 형태로 존재가능하다. RA가 CA에 포함되어 있을수도 있고 물리적으로 분리된 다른 서버의 형태로 존재할 수도 있다.
VA(Validation Authority, 검증 기관)는 이미 발급된 인증서가 현재도 유효한지 확인해주는 기관이다. 인증서는 유효기간이 있을 뿐만 아니라, 중간에 개인키가 유출되거나 정보가 변경될 경우 폐기될 수 있다. 이용자가 VA에 질의하면 해당 인증서가 정상인지, 아니면 취소된 상태인지 확인할 수 있다. 이때 VA는 CRL(인증서 폐기 목록)이나 OCSP 프로토콜을 통해 검증 결과를 제공한다.
인증서는 어떻게 생겼나
디지털 인증서의 표준 형식은 X.509다. 인증서 안에는 다음과 같은 정보가 담겨 있다.
주체(Subject): 이 인증서가 누구의 것인지 (도메인명, 기업명 등)
공개키: 등록자의 공개키
발급자(Issuer): 이 인증서를 서명한 CA의 정보
유효기간: 인증서의 시작일과 만료일
서명값: CA가 자신의 개인키로 위 내용을 서명한 값
이 서명값이 핵심이다. 이용자는 CA의 공개키로 이 서명을 검증함으로써, 인증서의 내용이 CA에 의해 보증된 것임을 확인할 수 있다.
신뢰 체인
그렇다면 CA 자체는 누가 믿어주는가? 여기서 신뢰 체인(Chain of Trust) 개념이 등장한다.
PKI는 계층 구조로 이루어져 있다. 최상위에는 루트 CA(Root CA) 가 있다. 루트 CA는 자기 자신의 개인키로 자신의 인증서에 서명하는, 이른바 자체 서명 인증서(Self-signed Certificate)를 보유한다. 이 루트 CA는 운영체제나 브라우저에 미리 내장되어 있어, 우리는 이를 묵시적으로 신뢰하는 것이다.
루트 CA 아래에는 중간 CA(Intermediate CA) 가 있다. 루트 CA가 직접 모든 인증서를 발급하면 루트 CA의 개인키 노출 위험이 너무 높아지기 때문에, 실제 발급은 중간 CA를 통해 이루어진다. 루트 CA는 중간 CA를 신뢰한다고 서명해주고, 중간 CA가 최종 사용자에게 인증서를 발급하는 구조다.
결국 신뢰의 흐름은 이렇게 된다.
루트 CA → 중간 CA → 등록자 인증서
(브라우저가 신뢰) (루트가 서명) (중간 CA가 서명)
우리가 어떤 사이트에 접속했을 때 브라우저가 자물쇠 아이콘을 보여주는 것은, 이 신뢰 체인을 끝까지 검증해서 루트 CA까지 연결이 닿았다는 의미다.
TLS와 HTTPS
TLS(Transport Layer Security)는 PKI를 이용하는 프로토콜이다.
이름에 Transport가 들어가는 만큼 전송 계층과 밀접한 관련이 있으며 전송 계층의 TLS 프로토콜을 기반으로 동작한다.
각설하고 TLS의 통신 과정을 HTTPS와 연관지어 서술해보겠다.
HTTPS는 여기서!
HTTPS 프로토콜을 사용하기 위해 클라이언트(웹 서버)는 PKI 인증서를 발급받아야 한다.
PKI 인증서 발급
이 과정은 클라이언트(웹 서버)의 공개키와 개인키의 생성으로 시작된다.
- 클라이언트(웹 서버)가 공개키와 개인키를 생성한다.
- 클라이언트(웹 서버)는 생성한 키 쌍의 공개키를 자신의 신원 정보(서버의 경우 도메인)와 함께 (CSR, Certificate Signing Request) 형식의 인증서 서명 요청서를 작성하고 RA에게 서명을 요청한다.
- RA는 신청자의 신원 정보를 확인하고 요청의 적합성을 검증한다.
적합하다 판단되면 등록 승인된 CSR을 CA에게 넘겨 인증서 발급을 요청한다. - CA는 CSR 서명을 검증하고, 인증서 발급에 대한 정책과의 적합성을 검증한다. 또한 자신의 개인키로 인증서에 서명하여 발급한다.
- CA는 RA를 통해 발급한 인증서를 사용자에게 전달한다.
필요 시, 인증서 체인 번들도 함께 전달한다.
과정이 끝나면 TLS를 진행하기 위한 모든 과정이 끝난다.
TLS의 시작은 전송 계층의 TCP 핸드셰이크이다.
TCP
전송 시작을 알리는 클라이언트 측의 SYN과 서버측의 SYN + ACK 응답,
클라이언트의 ACK으로 TCP 연결 핸드셰이크는 끝난다.
TLS
클라이언트는 ClientHello 세그먼트로 TLS의 시작을 알린다.
- 클라이언트는 ClientHello에 지원하는 SSL 또는 TLS 버전 정보와 지원하는 암호화 방식(cipher suite), 클라이언트에서 생성한 임의의 난수를 포함하여 전송한다.
- 서버는 요청받은 ClientHello에 담긴 암호화 방식을 선택해 포함하고 SSL 또는 TSL 버전과 함께 서버가 생성한 임의의 난수를 ServerHello에 담아 전송한다. 또한 Certificate에 자신이 위에서 서명한 인증서를 담는다.
서버가 이를 전송할 때 확인해보면 Server Key Exchange가 있는 것을 알 수 있는데 이는 인증서 내부에 있는 서버의 공개키 정보로는 부족할 때 선택적으로 전송하는 세그먼트이다.
전송이 끝나면 서버는 ServerHelloDone 세그먼트를 전송한다. - 클라이언트는 받은 인증서의 서명값을 발급 CA의 공개키로 검증한다. 구체적으로는 인증서 본문을 해시한 값과 CA의 공개키로 서명값에서 복원한 해시를 비교한다. 두 값이 일치하면 그 인증서가 해당 CA의 개인키로 서명되었고 내용이 변조되지 않았음이 증명되므로 검증에 성공한 것이다. 발급 CA를 믿을 수 없다면 발급 CA에게 인증서를 발급해준 루트 CA의 공개키로 같은 방식의 서명 검증을 수행하며 신뢰체인을 거슬러 올라가 검증 한다. 이때 CA를 확인할 수 없다면 AIA 필드를 확인해 직접 인증서를 가져온다.
- 클라이언트는 ClientKeyExchange에 클라이언트가 생성한 Pre-Master Secret 난수를 인증서 내에 있던 서버의 공개키로 암호화해 포함시켜 보낸다.
서버의 난수와 클라이언트의 난수, Pre-Master Secret 난수를 섞어 Master 키를 완성시키고 Change Ciper Spec를 통해 Master 대칭키로 통신할 것임을 알린다.
Finished를 통해 SSL 또는 TSL 통신 과정의 종료를 알린다. - 서버는 인증서를 발급할 때 생성했던 키 쌍의 개인키로 Pre-Master Secret 키를 복호화하고 서버의 난수와 클라이언트의 난수, Pre-Master Secret 난수를 섞어 Master 키를 완성시키고 Change Ciper Spec를 통해 Master 대칭키로 통신할 것임을 알린다.
Finished를 통해 SSL 또는 TSL 통신 과정의 종료를 알린다.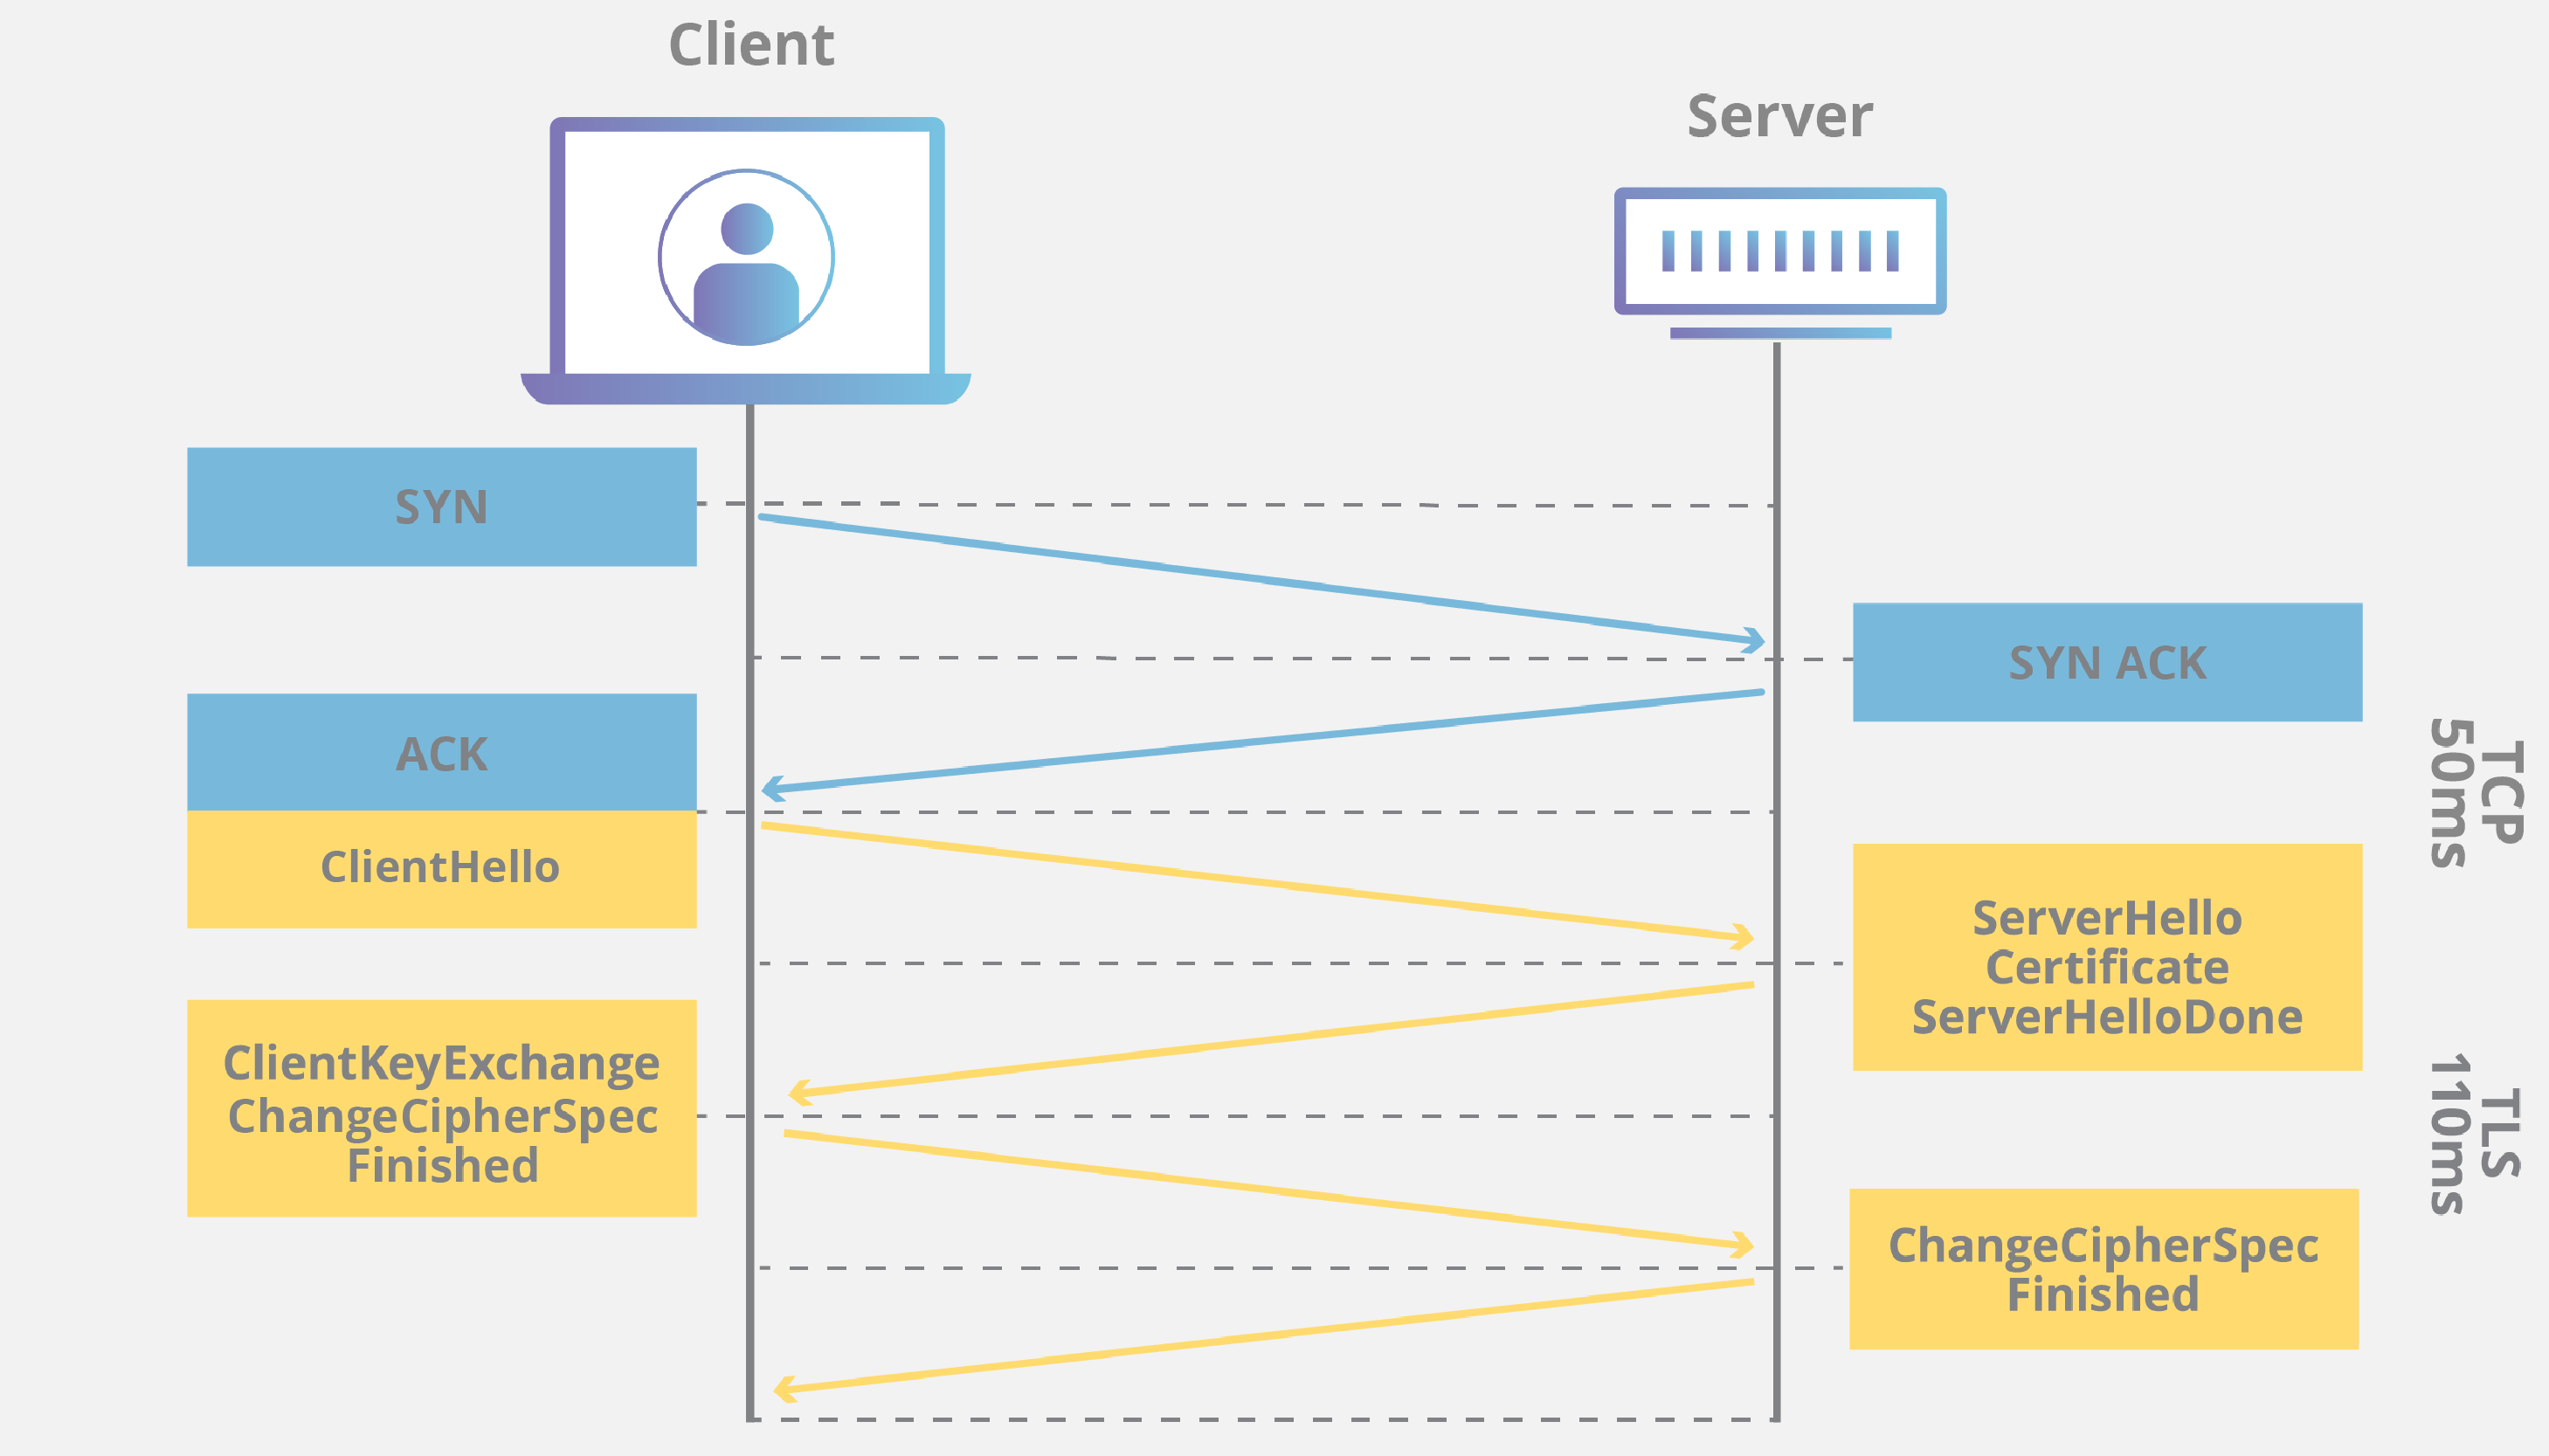
마무리
PKI와 TLS, HTTPS에 대해 공부해보았다!!!
이제 서버 운영할 때 쉽게 인증서 발급할 수 있겠지..?