DNS
통신을 진행할 때, 우리는 IP라는 고유 주소를 통해 정보를 교환한다.
IP는 32비트로 이루어진 수 모음으로써 각각의 네트워크를 식별하는데에 사용된다.
IP란, 네트워크상에서 데이터를 패킷(packet) 단위로 나누어 목적지까지 안전하게 전달하는 통신 규약이다.
이 같은 IP는 숫자로만 이루어져 있고 길이가 무척 길어 사람이 외우기 힘든 구조였다.
이를 개선시키고자 나온것이 DNS이다.
**DNS(Domain Name System)**는 호스트의 도메인네임 (www.example.com)을 네트워크주소(192.168.1.0)로 변환하거나, 그 반대의 역할을 수행하는 시스템이다.
naver.com , google.com 모두 DNS을 가진 DN(Domain Name)이라고 할 수 있다.
DNS는 클라이언트가 DNS 서버에 접속하고 IP 주소를 얻기 위해 질의를 보내는 것으로 시작하고 DNS 서버는 IP 주소를 반환한다.
클라이언트는 IP 주소를 받으면 이를 이용해 웹서버에 접속한다.
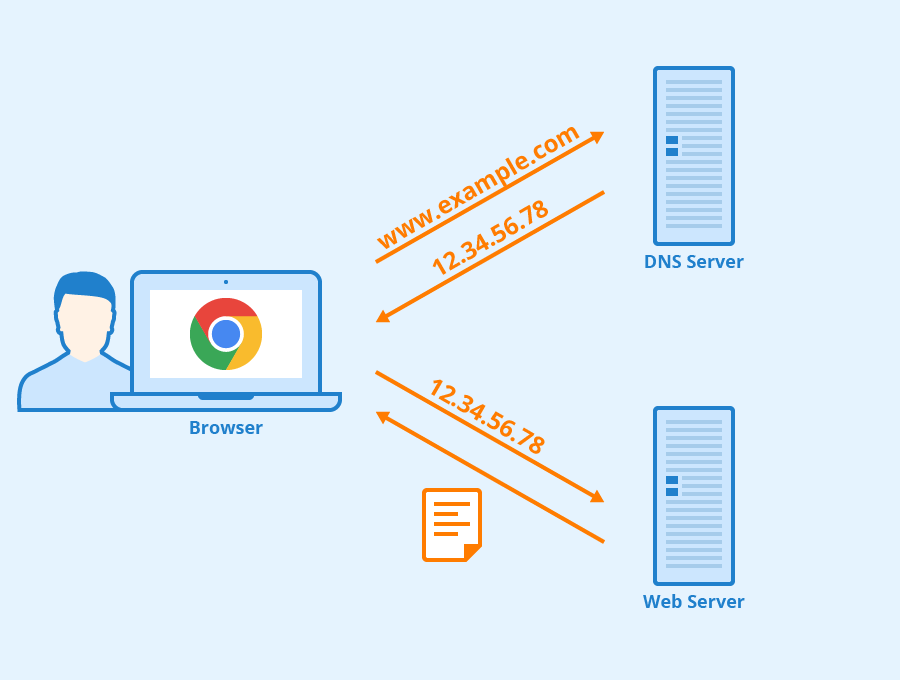
이때 표면적으로는 www.example.com를 담당하고 있는 DNS 서버에 바로 쿼리를 날리는 것처럼 보인다.
하지만 도메인 자체가 전 세계에 너무 많기에 조금 다른 계층 방식으로 동작한다.
www.example.com를 예시로 들어보겠다.
DNS 구조
- 브라우저와 OS 모두 접속했던 사이트에 대한 DNS 기록과 매핑되는 IP 캐시를 가지고 있다. 이곳을 제일 먼저 확인한다.
- 1번에서 실패하면 DNS 리졸버에게서 확인하고 이에 실패하면 DNS 리졸버가 동작하기 시작한다.
- 루트 DNS 서버에 TLD DNS 서버를 쿼리한다.
example.com의 경우 .com이 TLD DNS이다. - TLD DNS 서버에게 example.com을 쿼리하여 IP를 얻는다.
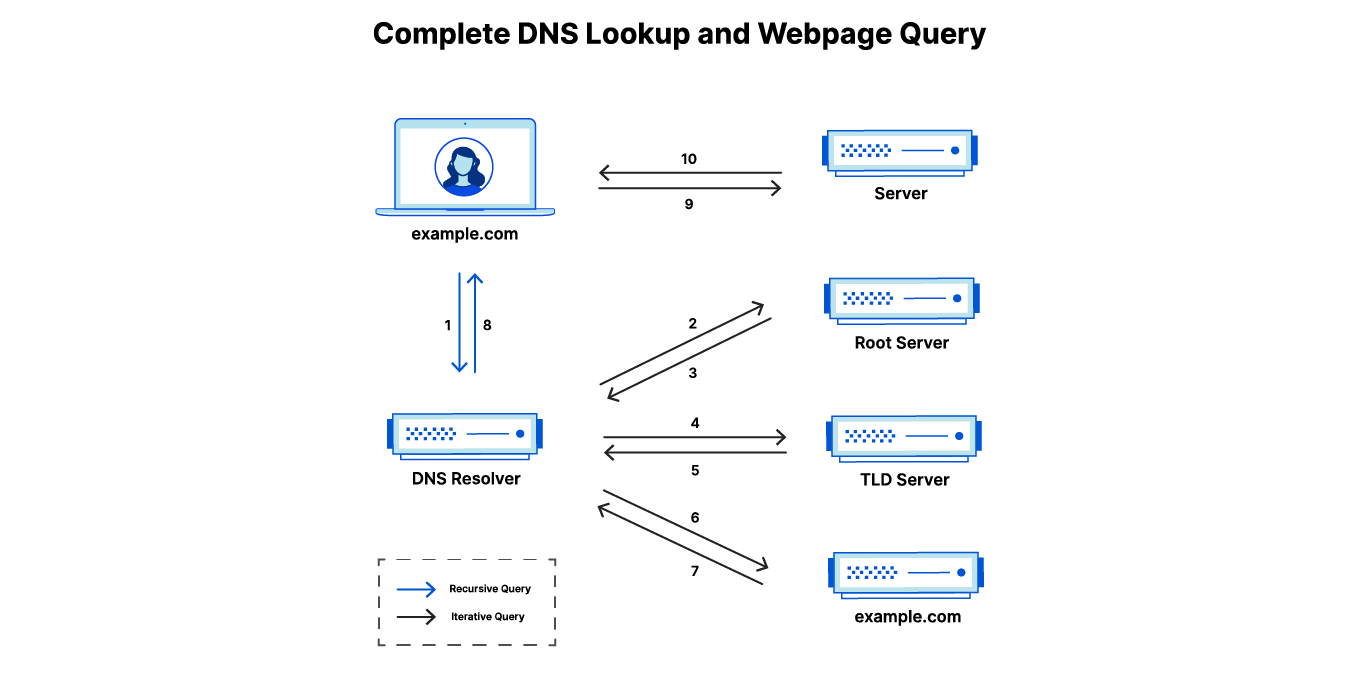
만약 korea.co.kr처럼 DNS의 길이가 길 경우에도 똑같이 동작한다. 이의 경우에는 TLD DNS 서버에서도 쿼리하여 .co.kr의 DNS 서버를 알아낼 것이다.
DNS 터널링
이러한 DNS는 IP 주소를 얻기 위한 과정으로써 보편화된 현대에선 필수적이다. 그렇기의 대부분의 네트워크는 DNS 요청(UDP 포트 53)을 차단하지 않는다.
DNS 터널링은 그 부분에서 착안한 공격기법이다.
DNS 터널링(DNS Tunneling)이란, 악의적인 공격자가 DNS 프로토콜의 통신 방식을 악용하여, 방화벽을 우회하고 은밀하게 데이터를 외부로 유출하거나 명령 및 제어(C2) 서버와 통신하는 사이버 공격 기법이다.
여기서 말하는 터널링은 한 네트워크 프로토콜을 다른 프로토콜의 데이터 페이로드 안에 캡슐화(Encapsulation)하여 전달하는 기술이다.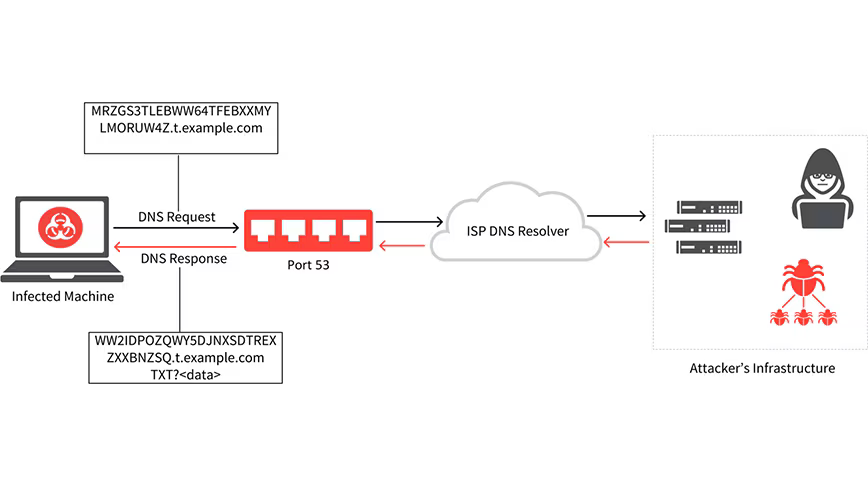
쉽게 말하자면 DNS 트래픽에 자신이 탈취하고자 하는 정보를 숨겨 전달하는 취약점이라고 볼 수 있다. 보안 장비는 기본적으로 DNS를 기본적으로 허용하기 때문에 가능한 공격 방법이다.
해커는 공격에 사용할 도메인을 등록하고 DNS를 자신의 서버에 등록한다.
감염자가 해커의 DNS 서버로 DNS 요청을 이용해 [탈취데이터].hacker.com와 같이 서브도메인 자리에 정보를 담아 요청을 보내면 해커의 서버는 이를 악용하거나 **DNS 응답(TXT 레코드 등)에 다음 공격 명령(C2)**을 실어 보낸다.
DNS 터널링은 방화벽을 우회하는 양방향 비밀 통로 역할을 하며, 기업의 기밀 유출이나 좀비 PC 제어에 치명적으로 사용될 수 있다.
DNS 터널링 방어
DNS 터널링을 방어하기 위해선, 내부 DNS 서버를 구성해 모든 페이로드가 내부 DNS 서버에 지정된 필터를 거쳐 전송되게 하여야 한다.
DNS 터널링을 방지하기 위해선 긴** 서브 도메인, 높은 문자 엔트로피, 숫자가 많은 문자열**과 같은 DNS 터널링의 주요 특징들을 필터링 해야한다.
다음은 DNS 터널링의 특징들이다.
- 긴 하위 도메인, 반복되는 패딩 문자, base32, base64 인코딩과 일치하는 패턴
- 대량으로 반환되는 TXT 레코드와 CNAME 레코드(악성 페이로드 실행 가능성).
- 여러 서브 도메인으로 구성된 단일 도메인에 대한 요청, 긴 쿼리 길이와 요청 수(5-10분 안에 10,000개 정도의 DNS 쿼리를 보내는 경우)
마무리
생소했던 DNS 터널링에 대해 공부해보았다!!