인증은 왜 할까?
여기에 서술한대로 HTTP는 Stateless하다.
로그인을 해도 기억하지 못하기 때문에 이를 보완하는 다양한 인증 방식이 등장했다.
순서대로 알아보자.
웹의 인증
기본 인증
기본 인증은 HTTP header를 사용하는 인증 방법 중에 하나이다.
단순하게 생각해보자.
우리가 로그인을 할 때 최소한으로 필요한 것은 ID와 이를 보조하는 Password이다.
기본 인증은 이러한 정보를 최소한으로 이용한다.
방식
처음에 클라이언트가 접속하면 서버는 요청에 헤더가 없는 것을 확인한다.
↓
확인한 서버는 응답에 401 Unauthorized 상태코드와 WWW-Authenticate 헤더에 기본 인증을 뜻하는 Basic 값을 담아 전송한다.
↓
이를 확인한 클라이언트는 ID와 Password를 입력하는 기본 입력창을 띄우고 입력받는다.
↓
클라이언트는 Authorization 헤더에 기본 인증을 뜻하는 Basic 값과 ID:Password 값을 Base64로 인코딩한 형태인 credential을 포함시킨다.
↓
이를 확인한 서버는 200 성공 상태 코드로 응답한다.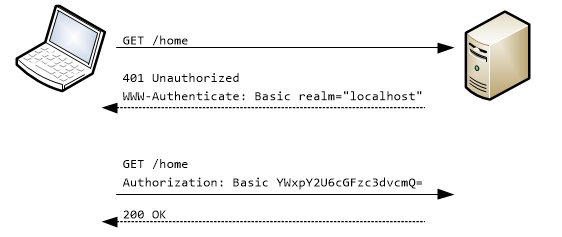
장점
아주 옛날부터 사용되어지는 인증 방식이기 때문에 매우 단순하고 모든 브라우저에서 지원한다.
단점
다만 이러한 방식은 Base64로 인코딩 방식을 변경하는 것 외에는 아무런 보안적 처리가 들어가 있지 않아 누구나 쉽게 ID와 Password를 알아낼 수 있어 현대 모던 웹에서는 사용하지 않는다.
쿠키 기반 인증
기본 인증의 단점을 보완하고 HTTP의 Stateless한 특징을 보완하고자 나온 것이 쿠키 기반 인증이다.
쿠키란, 웹사이트가 사용자의 브라우저에 저장하는 데이터 조각으로써 HTTP의 Stateless한 특징을 보완하여 편리한 웹 브라우징을 돕는 개념이다.
예시로, 로그인 상태 유지, 장바구니 정보, 개인화된 설정(테마 등)을 기억한다.
쿠키 자체는 브라우저에 저장되기 때문에 악용이 매우 쉽다.
여기서 등장한 것이 세션 방식이다. 쿠키 방식은 사용자 정보(ID, 등급 등)가 브라우저에 직접 노출되어 위변조가 쉽지만, 세션은 서버에 정보를 저장하므로 클라이언트는 실제 내용을 알 수 없다. 또한, 클라이언트가 자기 마음대로 "나는 관리자다"라고 쿠키 값을 수정하는 것을 방지한다.
방식
클라이언트가 ID, Password를 서버로 전송(요청)한다.(로그인)
↓
인증정보를 확인한 서버는 인증정보와 매핑되어있는 유추할 수 없는 무작위 문자열인 키를 발급하고 이를 저장한 뒤, 이를 응답한다.
↓
클라이언트는 키를 쿠키에 넣어 기억한다.
↓
클라이언트는 이후에 HTTP 통신을 진행할 때 쿠키에 저장되어있는 키를 함께 요청한다.
↓
서버는 키를 확인하고 이와 매핑되어있는 인증정보를 활용해 요청을 처리한다.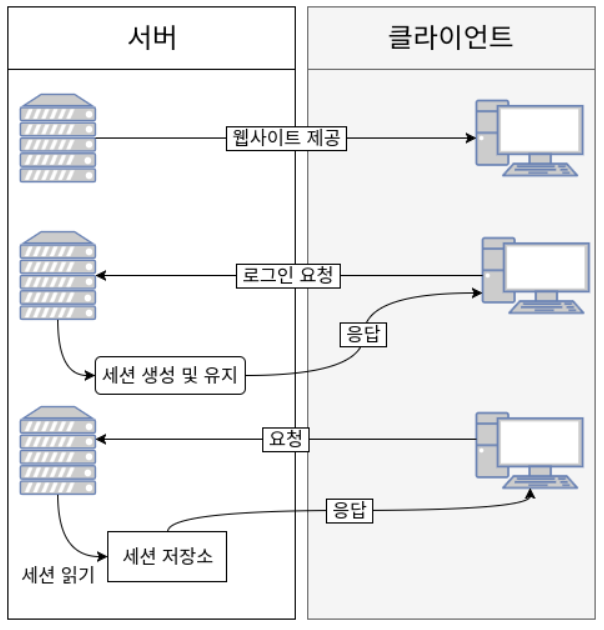
장점
서버에 저장하기 때문에 관리가 매우 편하고 효율적이다.
구현이 명확하며 실제 서버에서 로그인 상태를 확인하기 유용하다.
정보를 서버가 가지고 있어 서버의 보안이 두텁다면 보안적으로 매우 안전하다.
단점
서버에서 클라이언트의 상태를 모두 유지하고 있어야 하므로, 클라이언트 수가 많으면 메모리나 DB에 부하가 심하다. (DB의 과부하)
멀티 디바이스 환경(모바일, 공동 사용 등)에서 로그인 시 중복 로그인 처리가 되지 않는 등의 신경 써야 할 부분들이 발생한다.
사용자가 많아지는 경우 로드 밸런싱을 사용한 서버 확장을 이용해야 하는데 이 때 세션의 관리가 어려워진다.
토큰 인증
쿠키 기반 인증 방식(세션 인증)의 가장 큰 단점은 모든 사용자의 정보를 서버가 기억해 부담이 매우 크다는 것이다.
토큰 인증은 모든 정보를 클라이언트가 가지고 있어 서버의 부담이 사라진다.
방식
클라이언트가 ID, Password를 서버로 전송(요청)한다.(로그인)
↓
인증정보를 확인한 서버는 인증 정보를 이용해 필요한 정보들을 구성하고 이를 자신의 비밀키와 함께 해싱하여 토큰으로 만들고 응답한다.
↓
클라이언트는 발급한 토큰을 쿠키에 넣어 기억한다.
↓
클라이언트는 이후에 HTTP 통신을 진행할 때 쿠키에 저장되어있는 토큰을 함께 요청한다.
↓
서버는 토큰을 확인하고 토큰의 서명과 토큰의 정보 + 자신의 비밀키로 서명하여 위변조를 확인한다.
이후 문제가 없으면 토큰의 정보를 이용해 요청을 처리한다.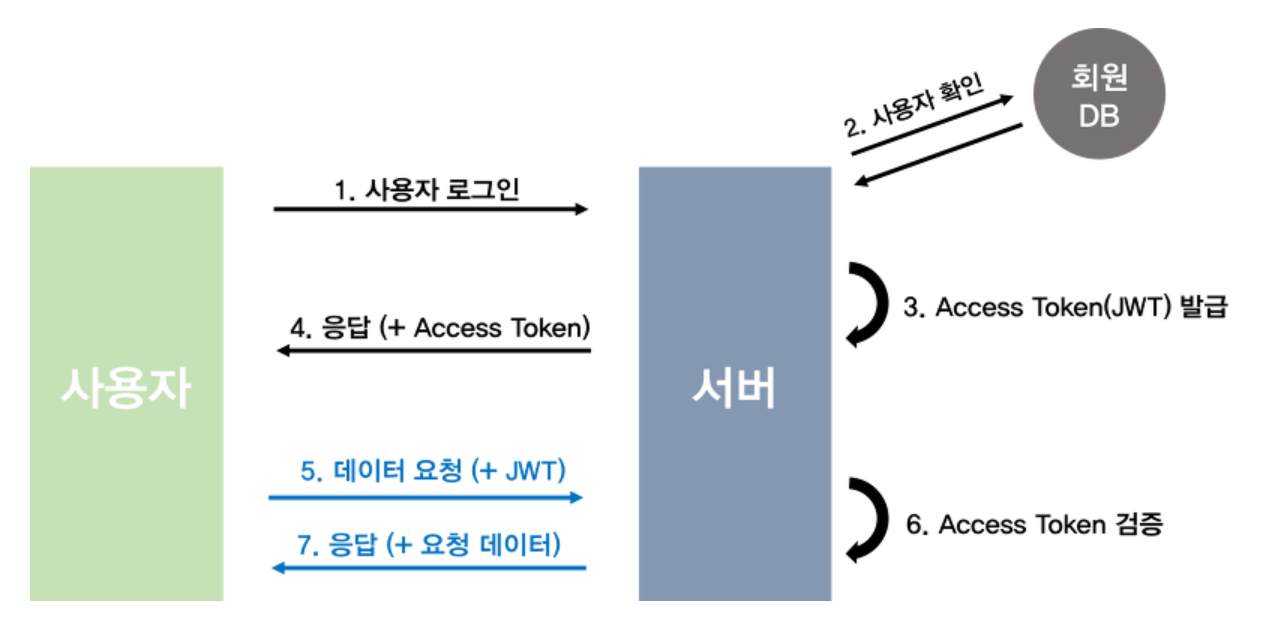
JWT
JWT(Json Web Token)는 토큰 기반 인증의 대표적인 방식이다.
세 파트로 나누어지며, 각 파트는 점으로 구분하여 표현된다.
헤더(Header), 페이로드(Payload), 서명(Sinature)으로 구성되며 최종적으로 base64를 통해 인코딩된다.
header : 해시 암호화 알고리즘과 토큰의 타입으로 구성
첫 번째는 HMAC, SHA256 또는 RSA와 같은 서명 생성에 사용된 해시 알고리즘
두 번째는 토큰의 유형 (JWT)
payload : 내용, 즉 토큰에 담을 클레임(claim) 정보를 포함
Payload 에 담는 정보의 한 ‘조각’ 을 클레임이라고 부르며, name / value 의 한 쌍으로 이뤄짐
토큰에는 여러개의 클레임 들을 넣을 수 있음
클레임의 정보는 등록된(registered) 클레임, 공개(public) 클레임, 비공개(private) 클레임으로 세 종류가 있음
등록된 클레임 : 토큰 정보를 표현하기 위해 이미 정해진 종류의 데이터들로, 모두 선택적으로 작성이 가능하며 사용할 것을 권장
iss: 토큰 발급자(issuer)
sub: 토큰 제목(subject)
aud: 토큰 대상자(audience)
exp: 토큰 만료 시간(expiration)
nbf: 토큰 활성 날짜(not before)
iat: 토큰 발급 시간(issued at)
jti: JWT 토큰 식별자(JWT ID)
공개 클레임 : 사용자 정의 클레임으로, 충돌 방지를 위해 사용된다. 고유 URI 포맷을 이용
비공개 클레임 : 사용자 정의 클레임으로, 서버와 클라이언트 사이에 임의로 지정한 정보를 저장
signature : 서명
Header, Payload, Secret Key를 합쳐 암호화한 결과값
HS256( base64UrlEncode(header) + "." + base64UrlEncode(payload), Secret key)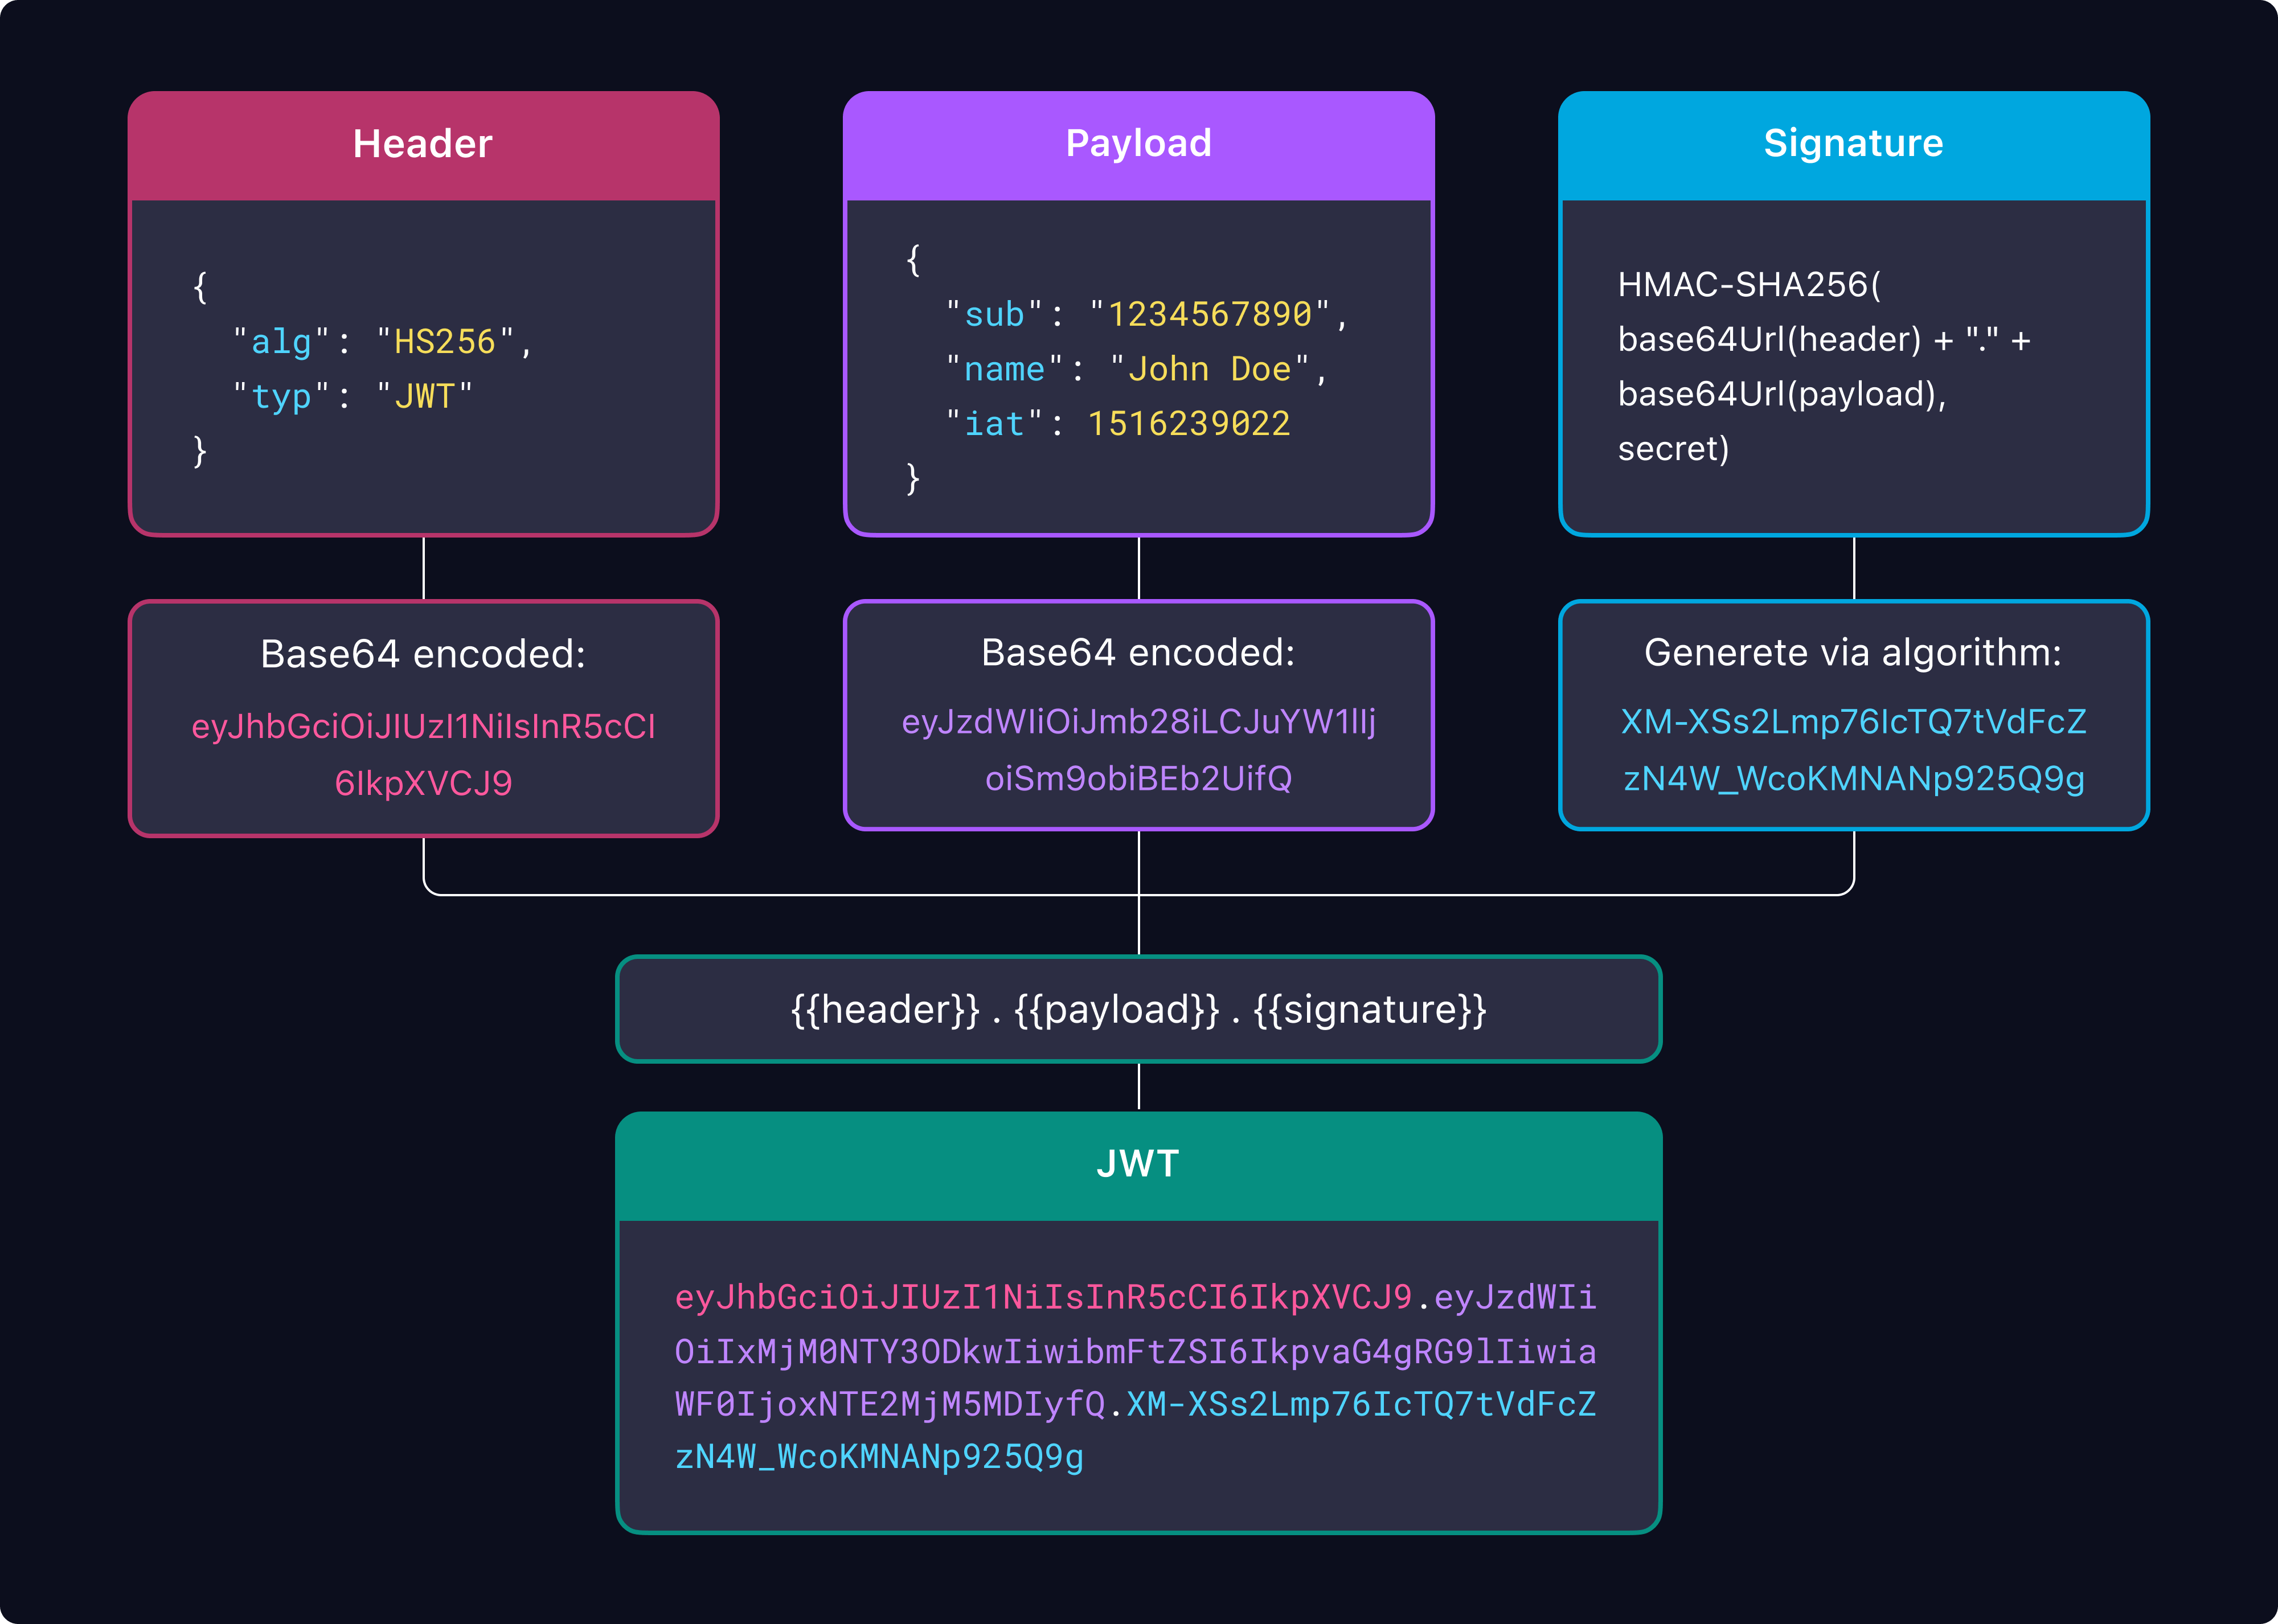
SWT와 JWT
SWT(Simple Web Token)과 JWT(Json Web Token) 모두 토큰 기반 인증 방식이다.
하지만 현대 모던 웹은 JWT를 쓴다. 왜 일까?
| 특징 | JWT (JSON Web Token) | SWT (Simple Web Token) |
|---|---|---|
| 형식 | JSON (JavaScript Object Notation) | Form-Encoded (Key-value 쌍) |
| 표준 | RFC 7519 (오픈 표준) | 독자적 (Microsoft/Google/Yahoo 등) |
| 서명 방식 | HMAC(비밀키) 및 RSA/ECDSA(공개키/개인키) 지원 | HMAC(공개된 비밀키)만 지원 |
| 복잡성 | 규격화된 형식과 정보들 | 매우 단순하고 규격화되어있지 않음 |
| 채택률 | 매우 높음 (현대 API, Auth0, Okta 등 표준) | 낮음 (대부분 현대 시스템에서 퇴출) |
| 표에 나와있듯이 다양한 부분에서 SWT는 매우 구식이라는 것을 알 수 있다. | ||
| 무엇보다 가장 큰 차이는 대칭키와 비대칭키의 지원이라고 볼 수 있는데, 비대칭키까지 지원해 보안적으로 매우 안전한 JWT와 달리 SWT는 대칭키만 지원해 안전하지 않다는 것을 알 수 있다. | ||
| 이러한 이유로 웹 토큰 기반 인증은 JWT만 사용한다. |
장점
토큰 자체가 인증된 정보이기 때문에 클라이언트 상태를 서버가 저장하지 않아도 돼 세션 저장소 같은 별도의 인증 저장소가 필수적으로 필요하지 않아 서버의 부담이 없다.
signature를 비밀키를 이용한 암호화를 통해 막아두었기 때문에 데이터 보안성이 늘어난다.
필요한 내용을 payload에 담아 보내 놓고 다시 조회할 일이 없어 서버의 부담이 완화된다.
단점
토큰은 클라이언트에 저장되어 데이터베이스에서 사용자 정보를 조작하더라도 토큰에 직접 적용할 수 없다.
세션 보다 필연적으로 많은 용량을 차지하며 많은 필드가 추가되면 토큰이 커질 수 있고 비상태 어플리케이션에서 거의 모든 요청에 대해 전송되므로 이는 많은 트래픽을 차지하고 부하 가능성이 있다.
JWT는 상태를 저장하지 않기 때문에 한번 만들어지면 제어가 불가능하다. 즉, 토큰을 임의로 삭제하는 것이 불가능하므로 토큰 만료 시간을 꼭 넣어주어야 한다.
Payload 자체는 암호화 된 것이 아니라, BASE64Url로 인코딩 된 것. 따라서 중간에 Payload를 탈취하여 디코딩하면 데이터를 보고 악용할 수 있으므로 JWE로 암호화하거나 Payload에 중요 데이터를 넣지 않아야 하며 토큰 만료 시간을 짧게 지정해야 한다.
OAuth
동적 웹사이트를 구성할 때 인증 방식의 선택은 필수이다.
이때 인증 구성의 권한을 서비스 제공자 본인이 아닌 제3자에게 위임하는 것을 OAuth라고 지칭한다.
OAuth는 인터넷 사용자들이 비밀번호를 제공하지 않고 다른 웹사이트 상의 자신들의 정보에 대해 웹사이트나 애플리케이션의 접근 권한을 부여할 수 있는 공통적인 수단으로서 사용되는, 접근 위임을 위한 개방형 표준이다.
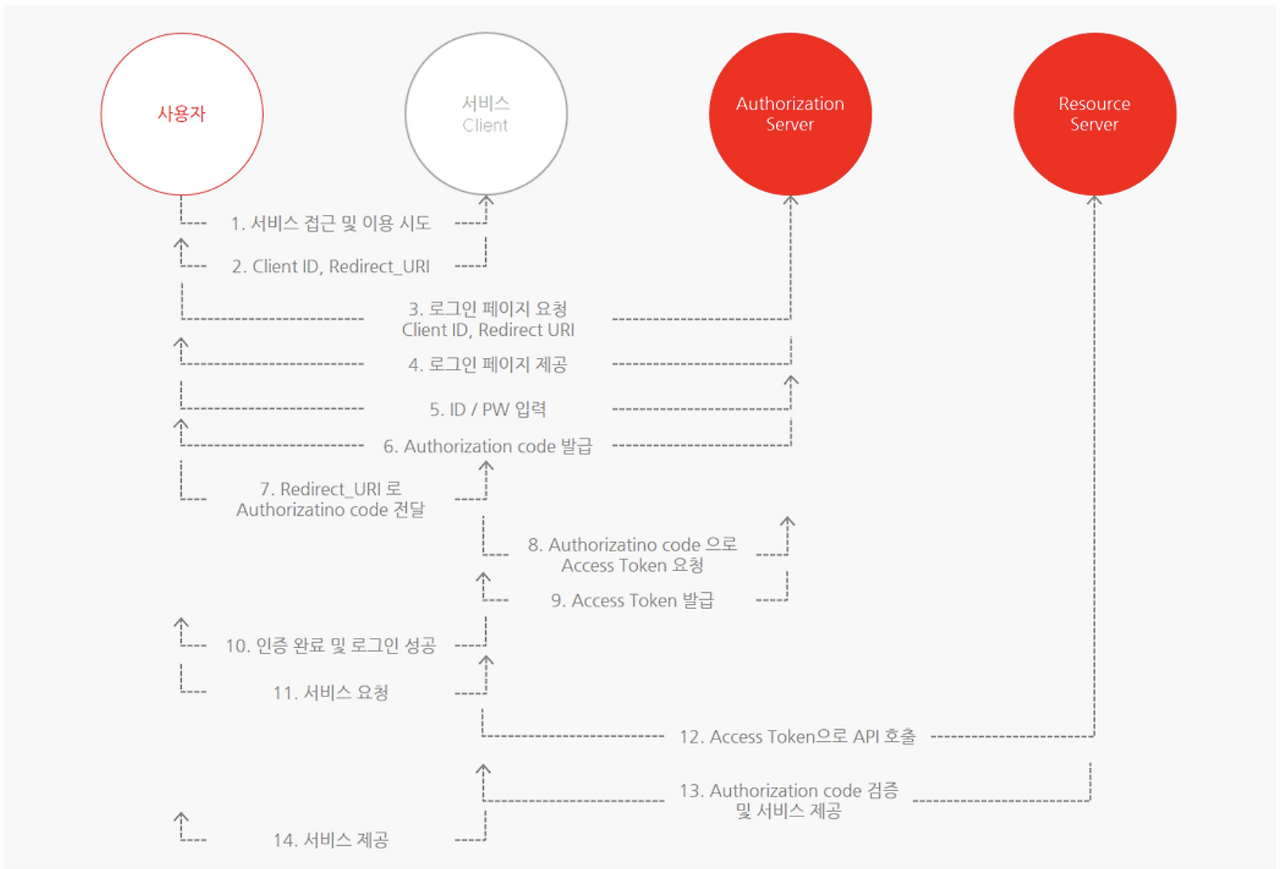
OAuth는 위 처럼 동작하는데 간단하게 설명하자면 제3자 서비스에게 권한을 위임하고 인증이 끝나면 액세스 토큰과 이를 재발급하는 토큰을 받아 이를 이용해 제3자 서비스 리소스 서버에게서 필요한 정보들을 받아올 수 있다.
현재 OAuth는 OAuth2.0을 사용하는데 이는 OAuth1.0에서 세션 피싱이라는 보안적 결함이 발견되었기 때문이다.
마무리
웹 상에서의 인증 방식을 알아보았다!
자신의 서비스에 맞는 인증 방식을 알아보고 적용해보자.